Users
What This Is For
Section titled “What This Is For”User Management is where accounts are created, edited and deactivated, and where the distinction between a platform user and a tenant user is set. A platform user is SaaS operator staff with cross-tenant access, optionally with super-admin scope; a tenant user is scoped to their own tenant only and is assigned to one from a picker on this screen. Email is the primary identifier and cannot be changed once set, and you cannot change your own status from here — a guard against locking yourself out.
How You Get Here
Section titled “How You Get Here”Sidebar section Admin → Users. Admin only.
What It Looks Like
Section titled “What It Looks Like”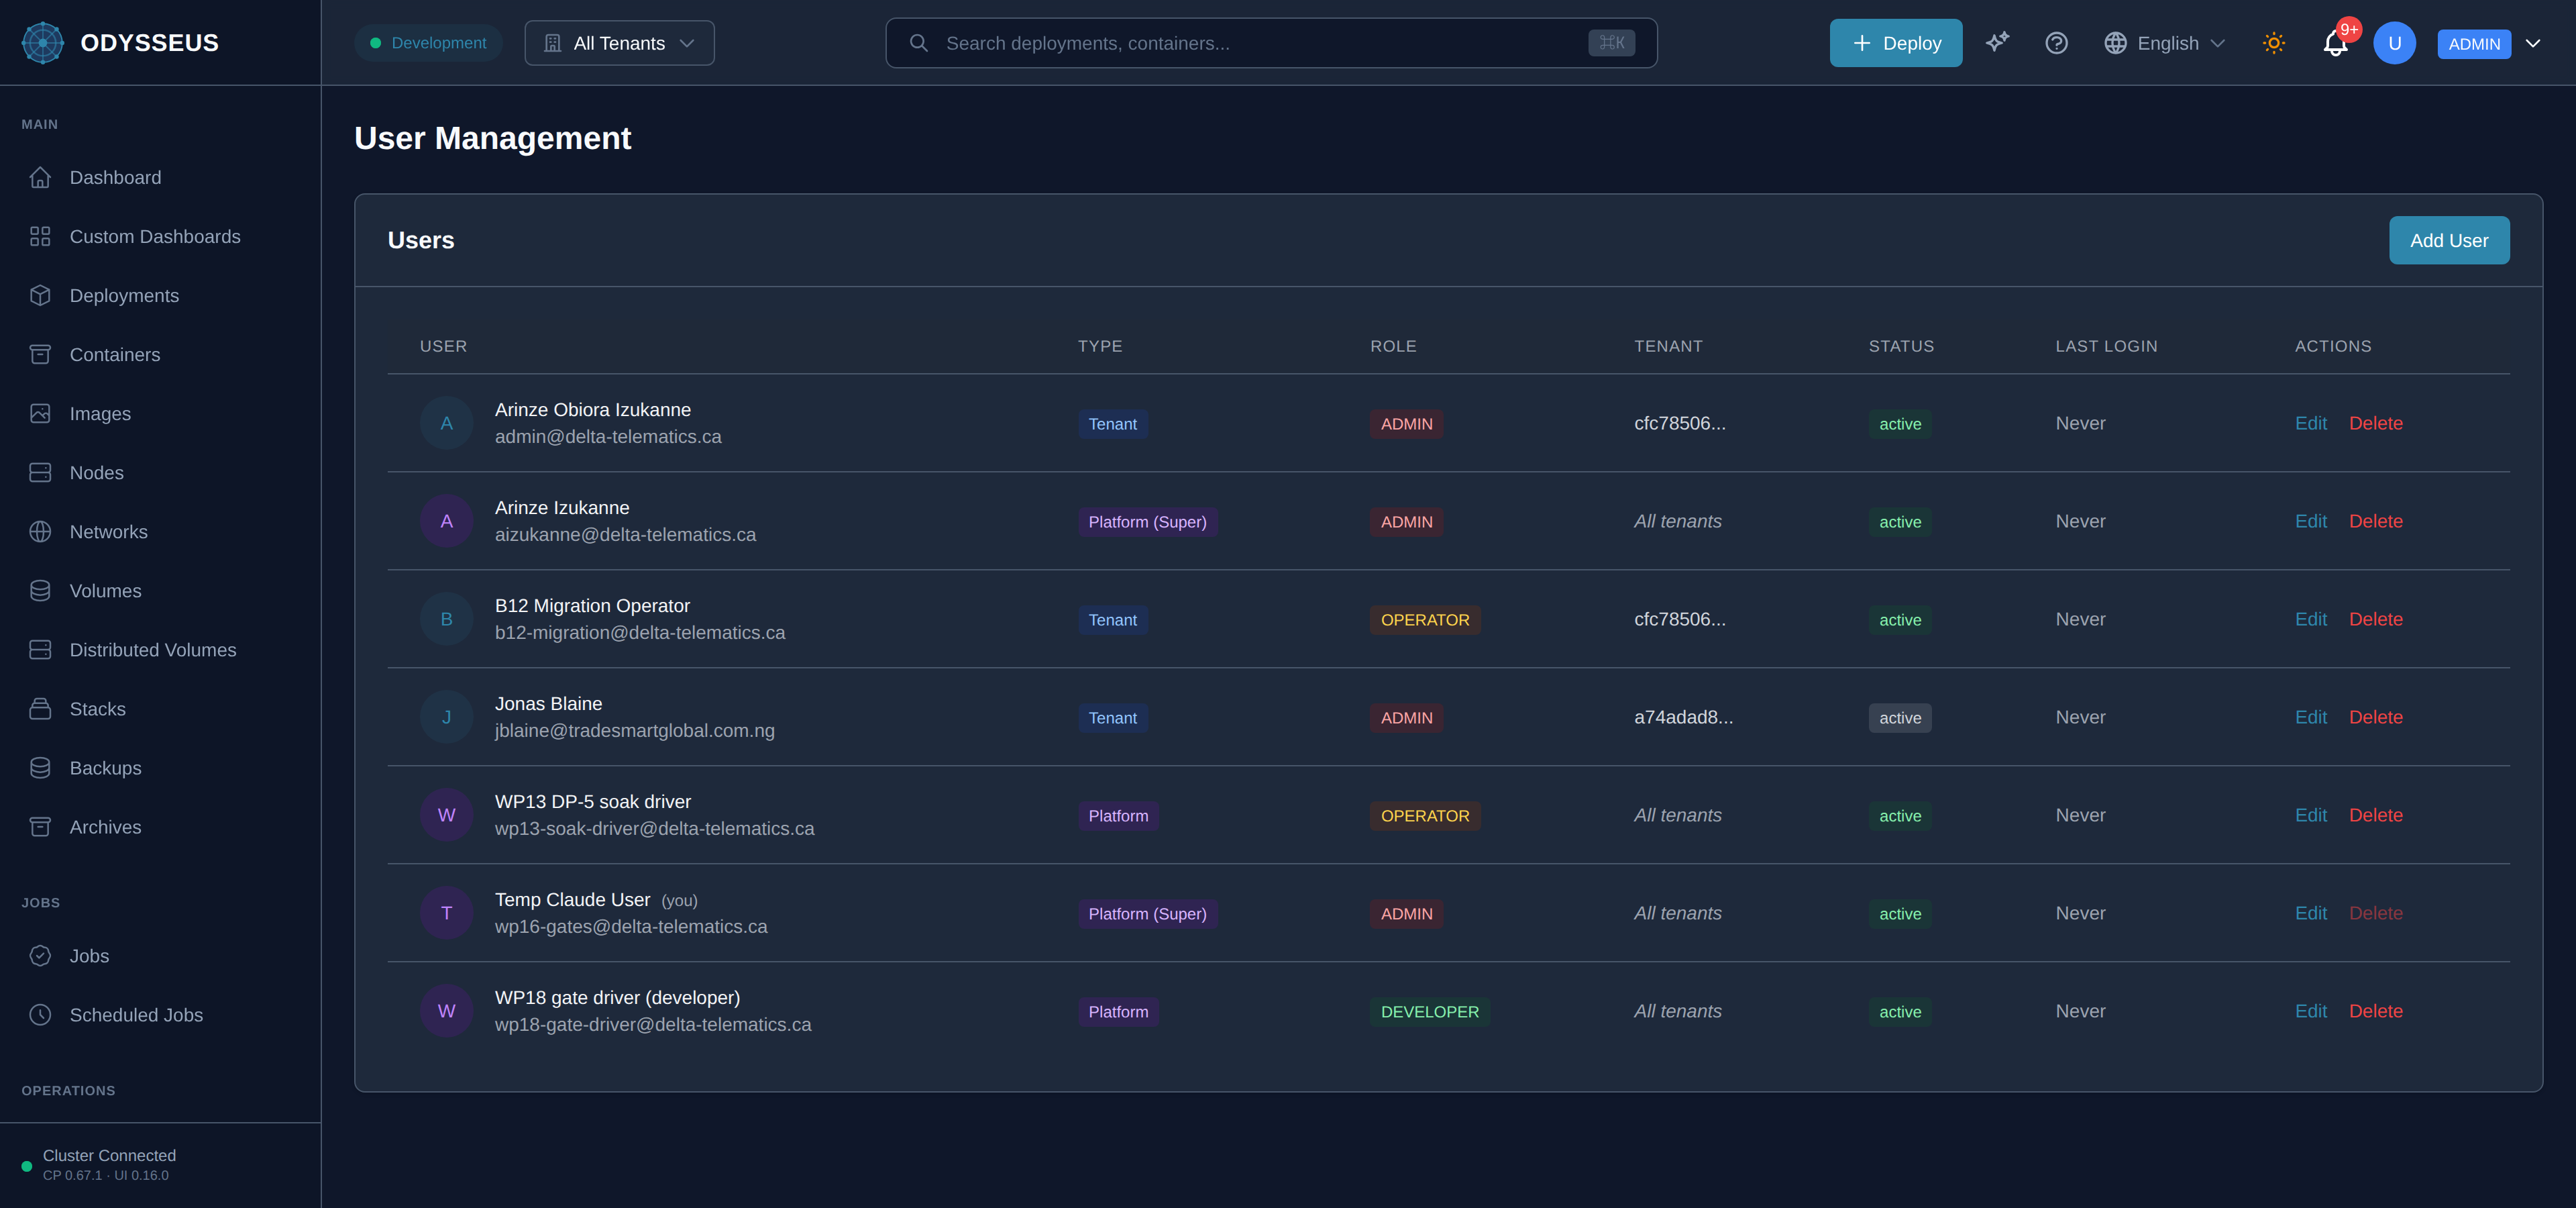
What It Shows
Section titled “What It Shows”/admin/users (Users)
Section titled “/admin/users (Users)”administration:users.actions— “Actions”administration:users.active— “Active”administration:users.add-user— “Add User”administration:users.all-tenants— “All tenants”administration:users.are-you-sure-you-want— “Are you sure you want to delete user”administration:users.cancel— “Cancel”administration:users.cannot-change-your-own-status— “Cannot change your own status”administration:users.cannot-delete-your-own-account— “Cannot delete your own account”administration:users.create-new-user— “Create New User”administration:users.create-user— “Create User”administration:users.created— “Created:”administration:users.creating— “Creating…”administration:users.delete— “Delete”administration:users.delete-user— “Delete User”administration:users.delete-user-2— “Delete user”administration:users.deleting— “Deleting…”administration:users.display-name— “Display Name”administration:users.edit— “Edit”administration:users.edit-user— “Edit User:”administration:users.email— “Email”administration:users.email-address-is-the-primary— “Email address is the primary identifier and cannot be changed”administration:users.email-primary-identifier— “Email (Primary Identifier)”administration:users.full-name— “Full name”administration:users.grant-full-platform-admin-access— “Grant full platform admin access”administration:users.inactive— “Inactive”administration:users.last-login— “Last Login”administration:users.last-login-2— “Last Login:”administration:users.loading-users— “Loading users…”administration:users.minimum-8-characters— “Minimum 8 characters”administration:users.never— “Never”administration:users.no-users-found-click-add— “No users found. Click "Add User" to create one.”administration:users.none— “None”administration:users.password— “Password”administration:users.phone— “Phone”administration:users.platform— “Platform”administration:users.platform-user— “Platform User”administration:users.role— “Role”administration:users.saas-operator-staff— “SaaS operator staff”administration:users.saas-operator-staff-with-cross— “SaaS operator staff with cross-tenant access”administration:users.save-changes— “Save Changes”administration:users.saving— “Saving…”administration:users.select-a-tenant— “Select a tenant…”administration:users.set-a-new-password— “Set a new password”administration:users.set-a-new-password-for— “Set a new password for this user”administration:users.status— “Status”administration:users.super— “(Super)”administration:users.super-admin-access— “Super Admin Access”administration:users.suspended— “Suspended”administration:users.tenant— “Tenant”administration:users.tenant-user— “Tenant user”administration:users.tenant-user-scope— “A user with access to their own tenant only”administration:users.this-action-cannot-be-undone— “This action cannot be undone.”administration:users.type— “Type”administration:users.unchanged— “Unchanged”administration:users.user— “User”administration:users.user-example-com— “user@example.com”administration:users.user-management— “User Management”administration:users.user-type— “User Type”administration:users.users— “Users”administration:users.you— “(you)”
What You Can Do
Section titled “What You Can Do”/admin/users
Section titled “/admin/users”This screen’s component declares no permission-gated controls.
Where To Go Next
Section titled “Where To Go Next”See tenancy and isolation for what a tenant-scoped user can and cannot see, and the Tenants screen for the organizations users are assigned into. Every change here is recorded on the Audit Log screen.