Audit Log
What This Is For
Section titled “What This Is For”Audit Log is the admin-facing security audit trail — every recorded action filterable by who did it (actor), what kind of action it was, what triggered it (source) and whether it succeeded or was denied (outcome), further narrowed by a validated date range. Opening an entry shows its full detail in a modal. Where the Events screen tells you what happened to a deployment, this screen tells you who did it and whether the platform let them.
How You Get Here
Section titled “How You Get Here”Sidebar section Admin → Audit Log. Admin only.
What It Looks Like
Section titled “What It Looks Like”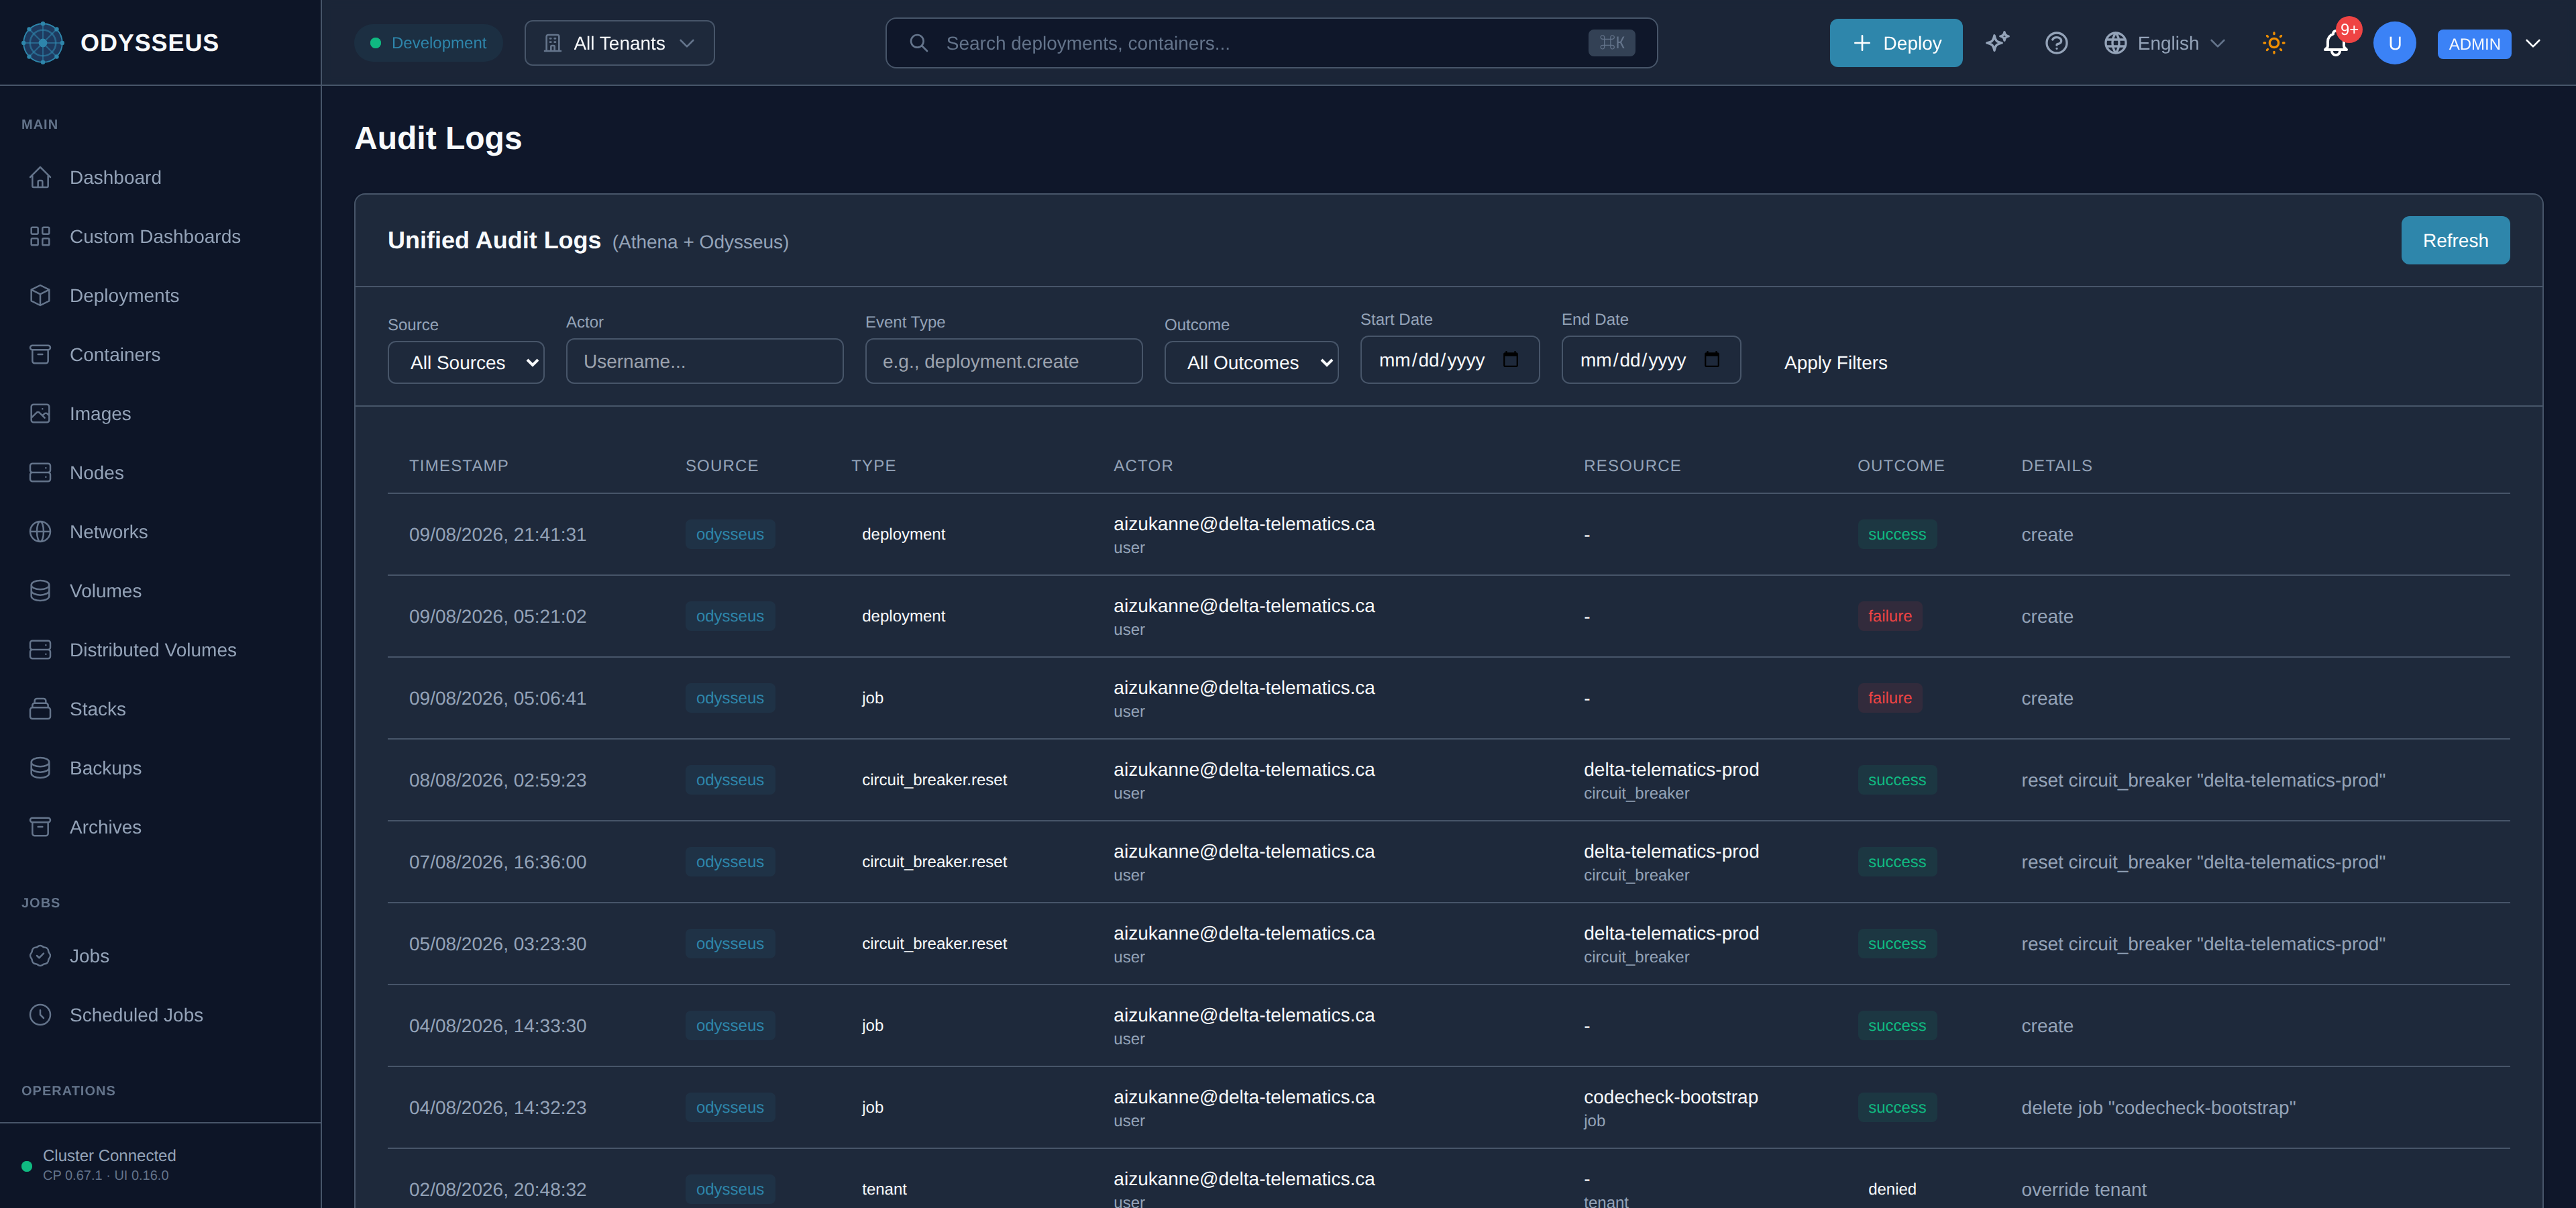
What It Shows
Section titled “What It Shows”/admin/audit (AuditLogs)
Section titled “/admin/audit (AuditLogs)”administration:auditLogs.action— “Action”administration:auditLogs.actor— “Actor”administration:auditLogs.all-outcomes— “All Outcomes”administration:auditLogs.all-sources— “All Sources”administration:auditLogs.apply-filters— “Apply Filters”administration:auditLogs.athena-ai— “Athena AI”administration:auditLogs.athena-odysseus— “(Athena + Odysseus)”administration:auditLogs.audit-log-details— “Audit Log Details”administration:auditLogs.audit-logs— “Audit Logs”administration:auditLogs.deployment— “Deployment”administration:auditLogs.details— “Details”administration:auditLogs.duration— “Duration”administration:auditLogs.e-g-deployment-create— “e.g., deployment.create”administration:auditLogs.end-date— “End Date”administration:auditLogs.error-message— “Error Message”administration:auditLogs.event-type— “Event Type”administration:auditLogs.failure— “Failure”administration:auditLogs.ip-address— “IP Address”administration:auditLogs.loading— “Loading…”administration:auditLogs.loading-audit-logs— “Loading audit logs…”administration:auditLogs.next— “Next”administration:auditLogs.no-audit-logs-found— “No audit logs found.”administration:auditLogs.odysseus— “Odysseus”administration:auditLogs.outcome— “Outcome”administration:auditLogs.pending— “Pending”administration:auditLogs.previous— “Previous”administration:auditLogs.refresh— “Refresh”administration:auditLogs.resource— “Resource”administration:auditLogs.resource-type— “Resource Type”administration:auditLogs.source— “Source”administration:auditLogs.start-date— “Start Date”administration:auditLogs.success— “Success”administration:auditLogs.timestamp— “Timestamp”administration:auditLogs.type— “Type”administration:auditLogs.unified-audit-logs— “Unified Audit Logs”administration:auditLogs.username— “Username…”
What You Can Do
Section titled “What You Can Do”/admin/audit
Section titled “/admin/audit”This screen’s component declares no permission-gated controls.
Where To Go Next
Section titled “Where To Go Next”If an entry here shows an outcome of denied, work through an action is refused as forbidden to understand why. The deployment-level activity trail this complements is the Events screen.