Security
What This Is For
Section titled “What This Is For”Security is the vulnerability-scanning and compliance surface, five views on one nav entry. The overview totals scan coverage and vulnerability counts by severity; scan policies define the thresholds a deployment is gated against — block on any CRITICAL finding, a maximum HIGH count, ignored CVEs or packages, and whether a scan runs automatically on every deploy; scan history lists every scan run with a drill-down into one scan’s full vulnerability list and remediation plan; compliance reports generate SOC 2, ISO 27001 and PCI-DSS style summaries (vulnerability totals, fixable-vulnerability count, an overall compliance score) as downloadable PDF, HTML or JSON documents.
How You Get Here
Section titled “How You Get Here”Sidebar section Operations → Security.
What It Looks Like
Section titled “What It Looks Like”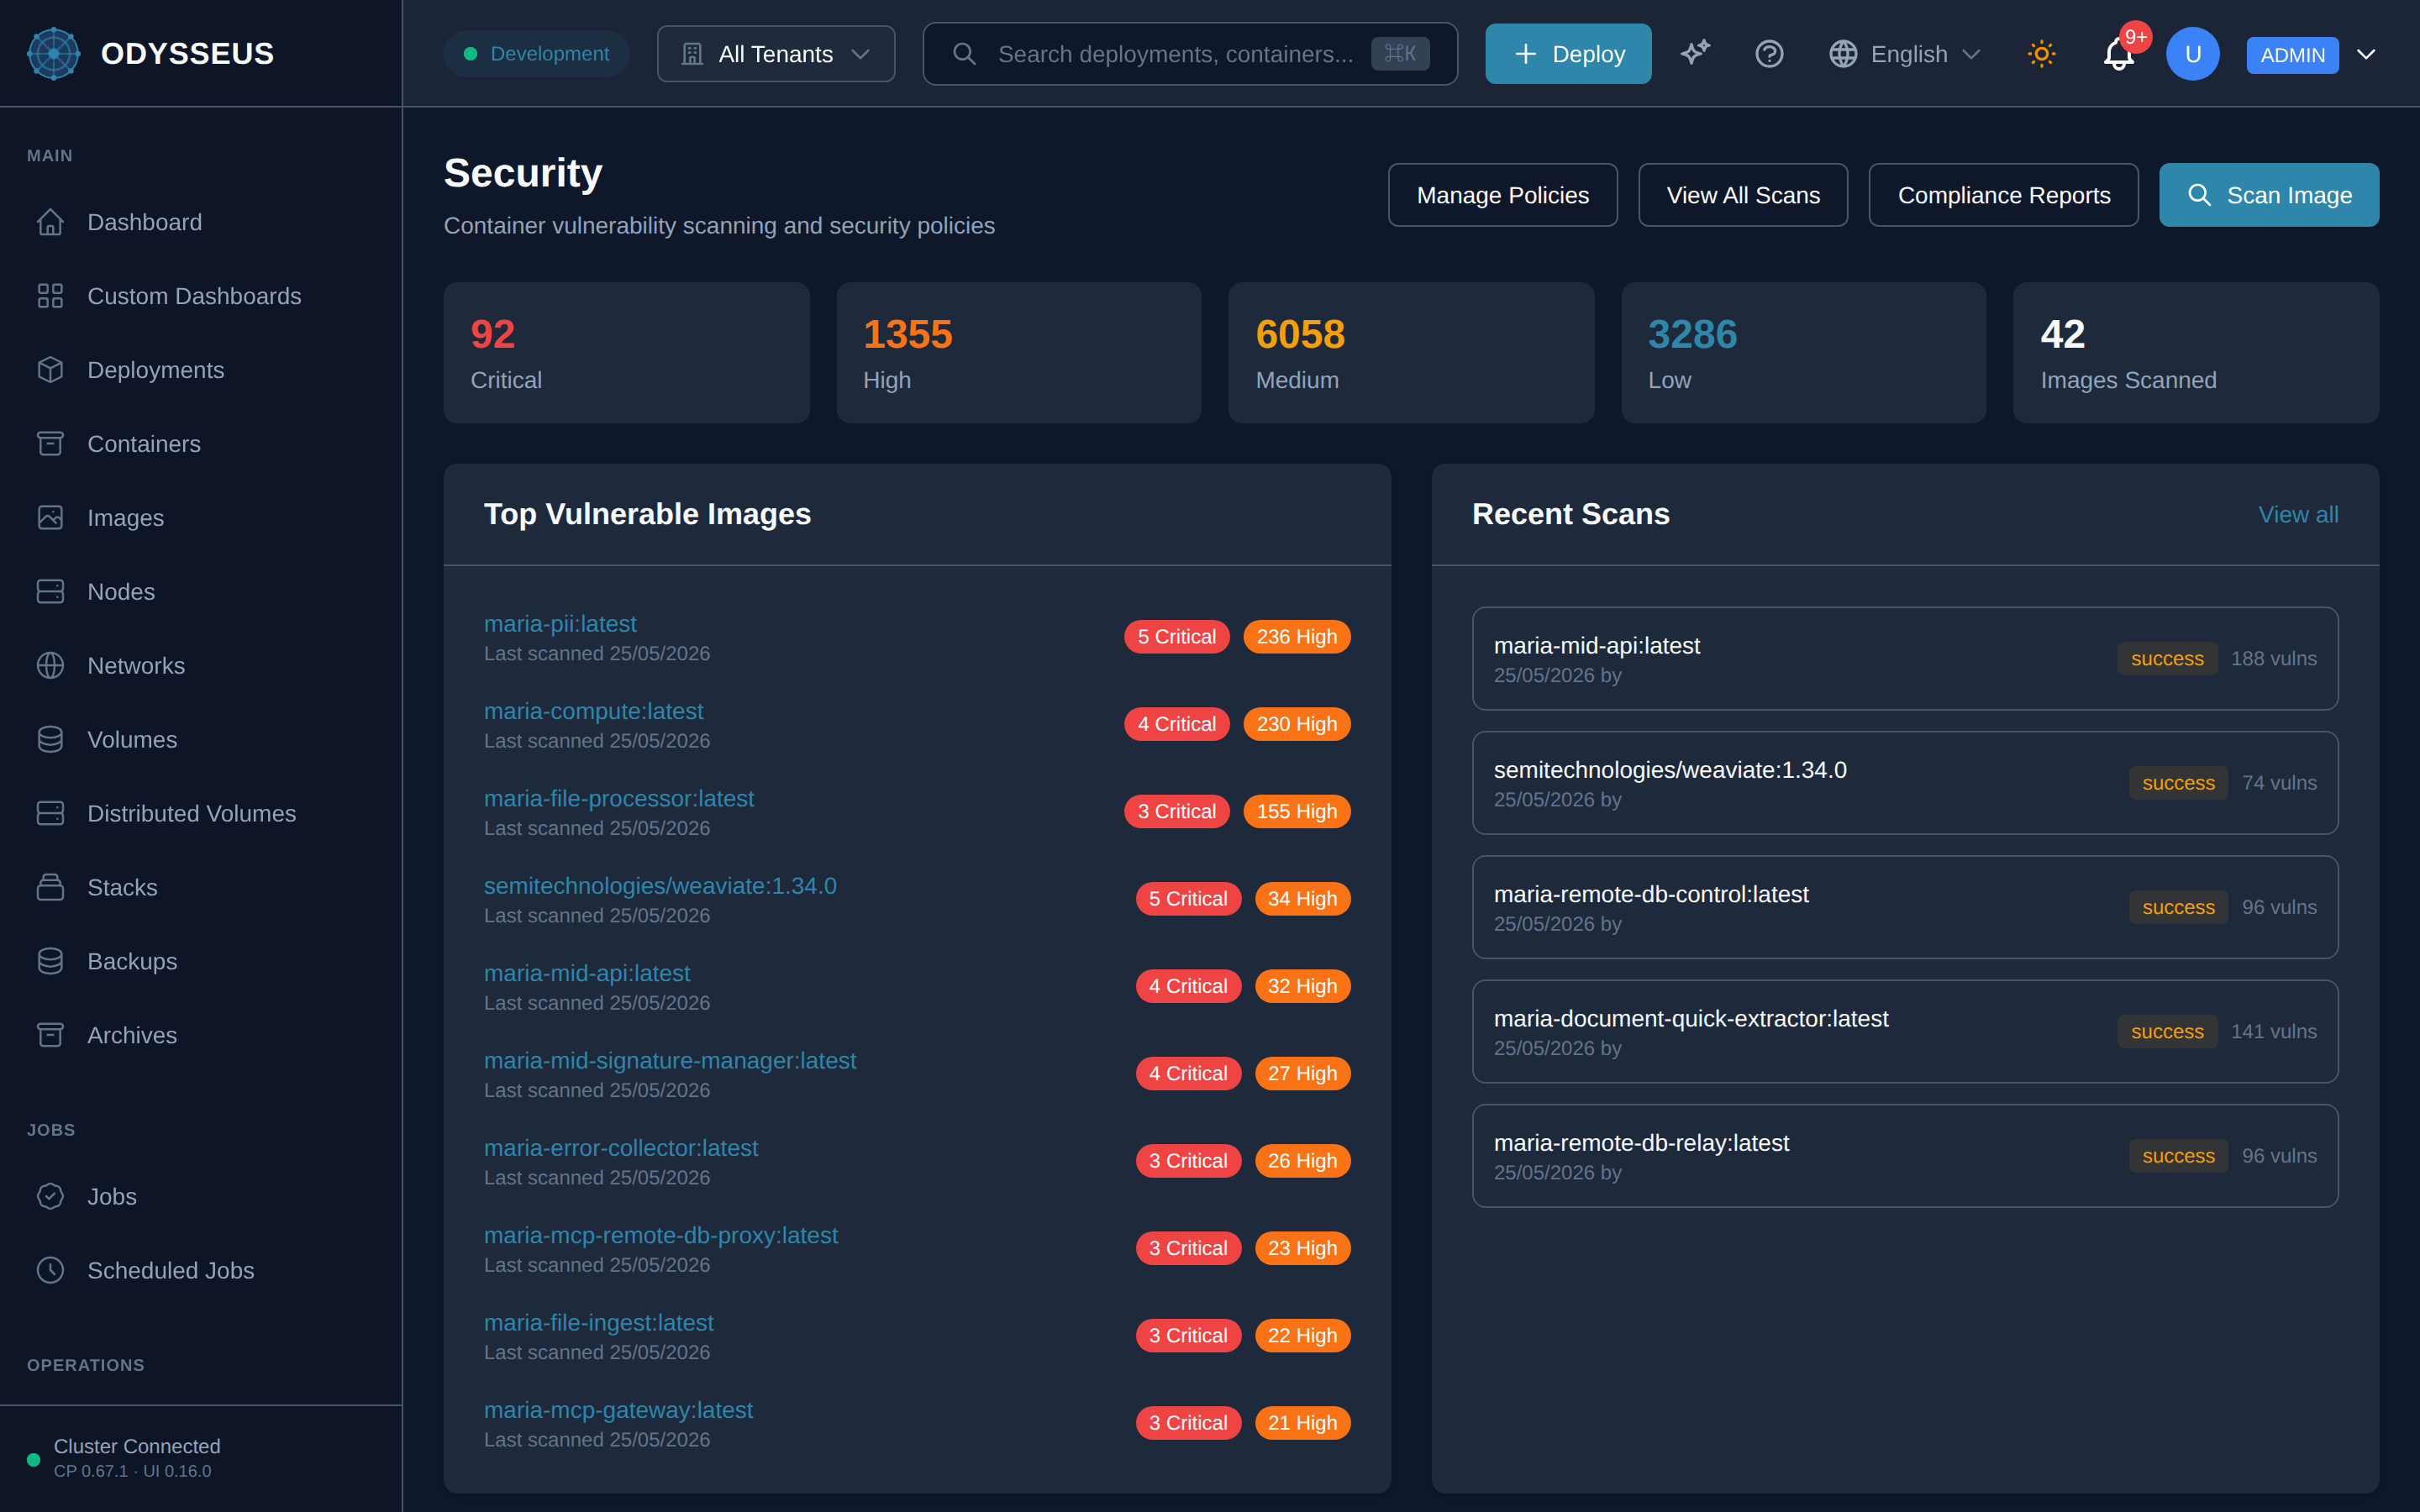
What It Shows
Section titled “What It Shows”/security (SecurityOverview)
Section titled “/security (SecurityOverview)”security:securityOverview.associate-with-deployment-optional— “Associate with Deployment (optional)”security:securityOverview.cancel— “Cancel”security:securityOverview.compliance-reports— “Compliance Reports”security:securityOverview.container-vulnerability-scanning-and-security— “Container vulnerability scanning and security policies”security:securityOverview.critical— “Critical”security:securityOverview.e-g-nginx-latest-redis— “e.g., nginx:latest, redis:7-alpine”security:securityOverview.enabled-true— “ enabled: true“security:securityOverview.enter-the-full-image-name— “Enter the full image name with tag”security:securityOverview.fixable— “fixable (”security:securityOverview.grype-path-grype— “ grype_path: grype“security:securityOverview.high— “High”security:securityOverview.image-name— “Image Name *”security:securityOverview.images-scanned— “Images Scanned”security:securityOverview.last-scanned— “Last scanned”security:securityOverview.loading-security-data— “Loading security data…”security:securityOverview.low— “Low”security:securityOverview.manage-policies— “Manage Policies”security:securityOverview.medium— “Medium”security:securityOverview.no-scans-yet— “No scans yet”security:securityOverview.no-vulnerable-images-found— “No vulnerable images found”security:securityOverview.none— “None”security:securityOverview.odysseus-config-yaml— “# odysseus-config.yaml”security:securityOverview.recent-scans— “Recent Scans”security:securityOverview.scan-an-image-to-see— “Scan an image to see results here”security:securityOverview.scan-container-image— “Scan Container Image”security:securityOverview.scan-image— “Scan Image”security:securityOverview.scanner— “scanner:”security:securityOverview.scanner-not-enabled— “Scanner Not Enabled”security:securityOverview.scanning— “Scanning…”security:securityOverview.security— “Security”security:securityOverview.start-scan— “Start Scan”security:securityOverview.the-vulnerability-scanner-is-not— “The vulnerability scanner is not enabled in the Odysseus configuration. Enable it in the config file to scan container images for security vulnerabilities.”security:securityOverview.top-vulnerable-images— “Top Vulnerable Images”security:securityOverview.trivy-path-trivy— “ trivy_path: trivy“security:securityOverview.unknown— “Unknown”security:securityOverview.view-all— “View all”security:securityOverview.view-all-scans— “View All Scans”security:securityOverview.vulnerability-distribution— “Vulnerability Distribution”
/security/policies (SecurityPolicies)
Section titled “/security/policies (SecurityPolicies)”security:securityPolicies.applies-to-all-deployments— “Applies to all deployments”security:securityPolicies.are-you-sure-you-want— “Are you sure you want to delete the policy”security:securityPolicies.back-to-security-overview— “Back to Security Overview”security:securityPolicies.block-critical— “Block Critical”security:securityPolicies.block-deployments-with-critical-vulnerabilities— “Block deployments with critical vulnerabilities”security:securityPolicies.block-deployments-with-high-severity— “Block deployments with high severity vulnerabilities”security:securityPolicies.block-high— “Block High”security:securityPolicies.blocking-rules— “Blocking Rules”security:securityPolicies.cancel— “Cancel”security:securityPolicies.create-a-policy-to-enforce— “Create a policy to enforce vulnerability requirements.”security:securityPolicies.create-policy— “Create Policy”security:securityPolicies.cve-2024-12345-cve-2024— “CVE-2024-12345, CVE-2024-67890”security:securityPolicies.delete— “Delete”security:securityPolicies.delete-policy— “Delete Policy”security:securityPolicies.deleting— “Deleting…”security:securityPolicies.describe-what-this-policy-enforces— “Describe what this policy enforces”security:securityPolicies.description— “Description”security:securityPolicies.disabled— “Disabled”security:securityPolicies.edit— “Edit”security:securityPolicies.edit-policy— “Edit Policy”security:securityPolicies.enabled— “Enabled”security:securityPolicies.exceptions— “Exceptions”security:securityPolicies.ignored-cves— “Ignored CVEs”security:securityPolicies.ignored-cves-comma-separated— “Ignored CVEs (comma-separated)”security:securityPolicies.image-patterns-comma-separated-supports— “Image Patterns (comma-separated, supports *)”security:securityPolicies.loading-policies— “Loading policies…”security:securityPolicies.max-critical— “Max Critical”security:securityPolicies.max-high— “Max High”security:securityPolicies.max-total— “Max Total”security:securityPolicies.namespaces— “Namespaces:”security:securityPolicies.namespaces-comma-separated— “Namespaces (comma-separated)”security:securityPolicies.no— “No”security:securityPolicies.no-policies— “No policies”security:securityPolicies.overrides— “Overrides”security:securityPolicies.patterns— “Patterns:”security:securityPolicies.platform-admins-only— “Platform Admins Only”security:securityPolicies.policies— “Policies”security:securityPolicies.policy-enabled— “Policy Enabled”security:securityPolicies.policy-name— “Policy Name *”security:securityPolicies.production-staging— “production, staging”security:securityPolicies.registry-example-com-nginx— “registry.example.com/, nginx:”security:securityPolicies.require-scan-before-deployment— “Require scan before deployment”security:securityPolicies.save-policy— “Save Policy”security:securityPolicies.saving— “Saving…”security:securityPolicies.scan-on-deploy— “Scan on Deploy”security:securityPolicies.scanner-policy-configuration-is-managed— “Scanner policy configuration is managed by platform administrators. Contact your platform admin to review or change scan policies.”security:securityPolicies.scope-empty-apply-to-all— “Scope (empty = apply to all)”security:securityPolicies.security— “Security”security:securityPolicies.security-policies— “Security Policies (”security:securityPolicies.security-policies-control-which-vulnerabilities— “Security policies control which vulnerabilities block deployments”security:securityPolicies.test— “Test”security:securityPolicies.these-cves-will-be-ignored— “These CVEs will be ignored and not block deployments”security:securityPolicies.this-action-cannot-be-undone— “? This action cannot be undone.”security:securityPolicies.thresholds-1-unlimited— “Thresholds (-1 = unlimited)”security:securityPolicies.updated— “· Updated”security:securityPolicies.yes— “Yes”
/security/reports (ComplianceReports)
Section titled “/security/reports (ComplianceReports)”security:complianceReports.all-images— “All images”security:complianceReports.back-to-security-overview— “Back to Security Overview”security:complianceReports.cancel— “Cancel”security:complianceReports.compliance-report-generation-is-available— “Compliance report generation is available to platform administrators only.”security:complianceReports.compliance-reports— “Compliance Reports”security:complianceReports.compliance-score— “Compliance Score”security:complianceReports.critical— “Critical”security:complianceReports.delete— “Delete”security:complianceReports.description— “Description”security:complianceReports.download— “Download”security:complianceReports.end-date— “End Date”security:complianceReports.fixable— “Fixable”security:complianceReports.generate-compliance-report— “Generate Compliance Report”security:complianceReports.generate-compliance-reports-for-soc— “Generate compliance reports for SOC 2, ISO 27001, PCI-DSS, and more”security:complianceReports.generate-report— “Generate Report”security:complianceReports.generate-your-first-compliance-report— “Generate your first compliance report.”security:complianceReports.generated-reports— “Generated Reports (”security:complianceReports.generating— “Generating…”security:complianceReports.high— “High”security:complianceReports.images-scanned— “Images Scanned”security:complianceReports.include— “Include”security:complianceReports.loading-reports— “Loading reports…”security:complianceReports.no-reports— “No reports”security:complianceReports.output-format— “Output Format”security:complianceReports.platform-admins-only— “Platform Admins Only”security:complianceReports.policy-compliance-details— “Policy compliance details”security:complianceReports.q1-2026-compliance-report— “Q1 2026 Compliance Report”security:complianceReports.quarterly-compliance-assessment— “Quarterly compliance assessment…”security:complianceReports.remediation-recommendations— “Remediation recommendations”security:complianceReports.report-name— “Report Name *”security:complianceReports.report-templates— “Report Templates”security:complianceReports.report-type— “Report Type”security:complianceReports.security— “Security”security:complianceReports.start-date— “Start Date”
/security/scans (SecurityScans)
Section titled “/security/scans (SecurityScans)”security:securityScans.all-scans— “All Scans”security:securityScans.associate-scan-with-a-deployment— “Associate scan with a deployment”security:securityScans.cancel— “Cancel”security:securityScans.clean— “Clean”security:securityScans.deployment— “Deployment:”security:securityScans.deployment-optional— “Deployment (optional)”security:securityScans.duration— “Duration”security:securityScans.filter-by-image— “Filter by image…”security:securityScans.full-image-reference-e-g— “Full image reference (e.g., registry.example.com/app:v2.0)”security:securityScans.image— “Image”security:securityScans.image-2— “Image *”security:securityScans.loading-scans— “Loading scans…”security:securityScans.new-scan— “New Scan”security:securityScans.nginx-1-25— “nginx:1.25”security:securityScans.no-scan-results— “No scan results”security:securityScans.none— “None”security:securityScans.scan— “Scan”security:securityScans.scan-an-image-to-see— “Scan an image to see vulnerability results.”security:securityScans.scan-image— “Scan Image”security:securityScans.scan-results— “Scan Results”security:securityScans.scanned— “Scanned”security:securityScans.scanners— “Scanners”security:securityScans.scanning— “Scanning…”security:securityScans.security— “Security”security:securityScans.status— “Status”security:securityScans.vulnerabilities— “Vulnerabilities”security:securityScans.vulnerability-scan-history-for-container— “Vulnerability scan history for container images”
/security/scans/:scanId (SecurityScanDetail)
Section titled “/security/scans/:scanId (SecurityScanDetail)”security:securityScanDetail.all-severities— “All Severities”security:securityScanDetail.base-image-update-available— “Base Image Update Available”security:securityScanDetail.consider-updating-to— “Consider updating to:”security:securityScanDetail.critical— “Critical”security:securityScanDetail.current— “Current”security:securityScanDetail.cvss— “CVSS:”security:securityScanDetail.deployment— “Deployment:”security:securityScanDetail.digest— “Digest:”security:securityScanDetail.duration— “Duration:”security:securityScanDetail.effort— “Effort”security:securityScanDetail.fix— “Fix:”security:securityScanDetail.fixable— “Fixable”security:securityScanDetail.fixable-only— “Fixable only”security:securityScanDetail.fixed-in— “Fixed In”security:securityScanDetail.high— “High”security:securityScanDetail.installed— “Installed:”security:securityScanDetail.loading-scan-result— “Loading scan result…”security:securityScanDetail.low— “Low”security:securityScanDetail.medium— “Medium”security:securityScanDetail.no-fixable-vulnerabilities-found— “No fixable vulnerabilities found”security:securityScanDetail.no-remediation-recommendations-available— “No remediation recommendations available”security:securityScanDetail.no-vulnerabilities-matching-filters— “No vulnerabilities matching filters”security:securityScanDetail.package— “Package”security:securityScanDetail.package-2— “Package:”security:securityScanDetail.priority— “Priority”security:securityScanDetail.references— “References:”security:securityScanDetail.remediation— “Remediation”security:securityScanDetail.remediation-plan-could-not-be— “Remediation plan could not be generated”security:securityScanDetail.remediation-recommendations— “Remediation Recommendations”security:securityScanDetail.scan-id— “Scan ID:”security:securityScanDetail.scan-not-found— “Scan not found”security:securityScanDetail.scanners— “Scanners:”security:securityScanDetail.scans— “Scans”security:securityScanDetail.search-cve-package-title— “Search CVE, package, title…”security:securityScanDetail.security— “Security”security:securityScanDetail.sources— “Sources:”security:securityScanDetail.total— “Total”security:securityScanDetail.vulnerabilities— “Vulnerabilities (”
What You Can Do
Section titled “What You Can Do”/security
Section titled “/security”This screen’s component declares no permission-gated controls.
/security/policies
Section titled “/security/policies”This screen’s component declares no permission-gated controls.
/security/reports
Section titled “/security/reports”This screen’s component declares no permission-gated controls.
/security/scans
Section titled “/security/scans”This screen’s component declares no permission-gated controls.
/security/scans/:scanId
Section titled “/security/scans/:scanId”This screen’s component declares no permission-gated controls.
Where To Go Next
Section titled “Where To Go Next”The image inventory these scans run against, and its own scan-on-demand action, is the Images screen. If a scan policy is what blocked a deployment, the rejections reference is where the refusal’s field, value and accepted form are documented.