Sécurité
À quoi ça sert
Section intitulée « À quoi ça sert »La sécurité est la surface d’analyse des vulnérabilités et de conformité, cinq vues sur une seule entrée de navigation. La vue d’ensemble totalise la couverture des analyses et le nombre de vulnérabilités par sévérité ; les politiques d’analyse définissent les seuils contre lesquels un déploiement est bloqué — blocage sur toute découverte CRITICAL, un nombre maximum de HIGH, les CVE ou paquets ignorés, et si une analyse s’exécute automatiquement à chaque déploiement ; l’historique des analyses répertorie chaque exécution d’analyse avec un accès détaillé à la liste complète des vulnérabilités et au plan de remédiation d’une analyse ; les rapports de conformité génèrent des résumés de type SOC 2, ISO 27001 et PCI-DSS (totaux de vulnérabilités, nombre de vulnérabilités corrigibles, un score de conformité global) sous forme de documents PDF, HTML ou JSON téléchargeables.
Comment vous arrivez ici
Section intitulée « Comment vous arrivez ici »Section de la barre latérale Opérations → Sécurité.
À quoi ça ressemble
Section intitulée « À quoi ça ressemble »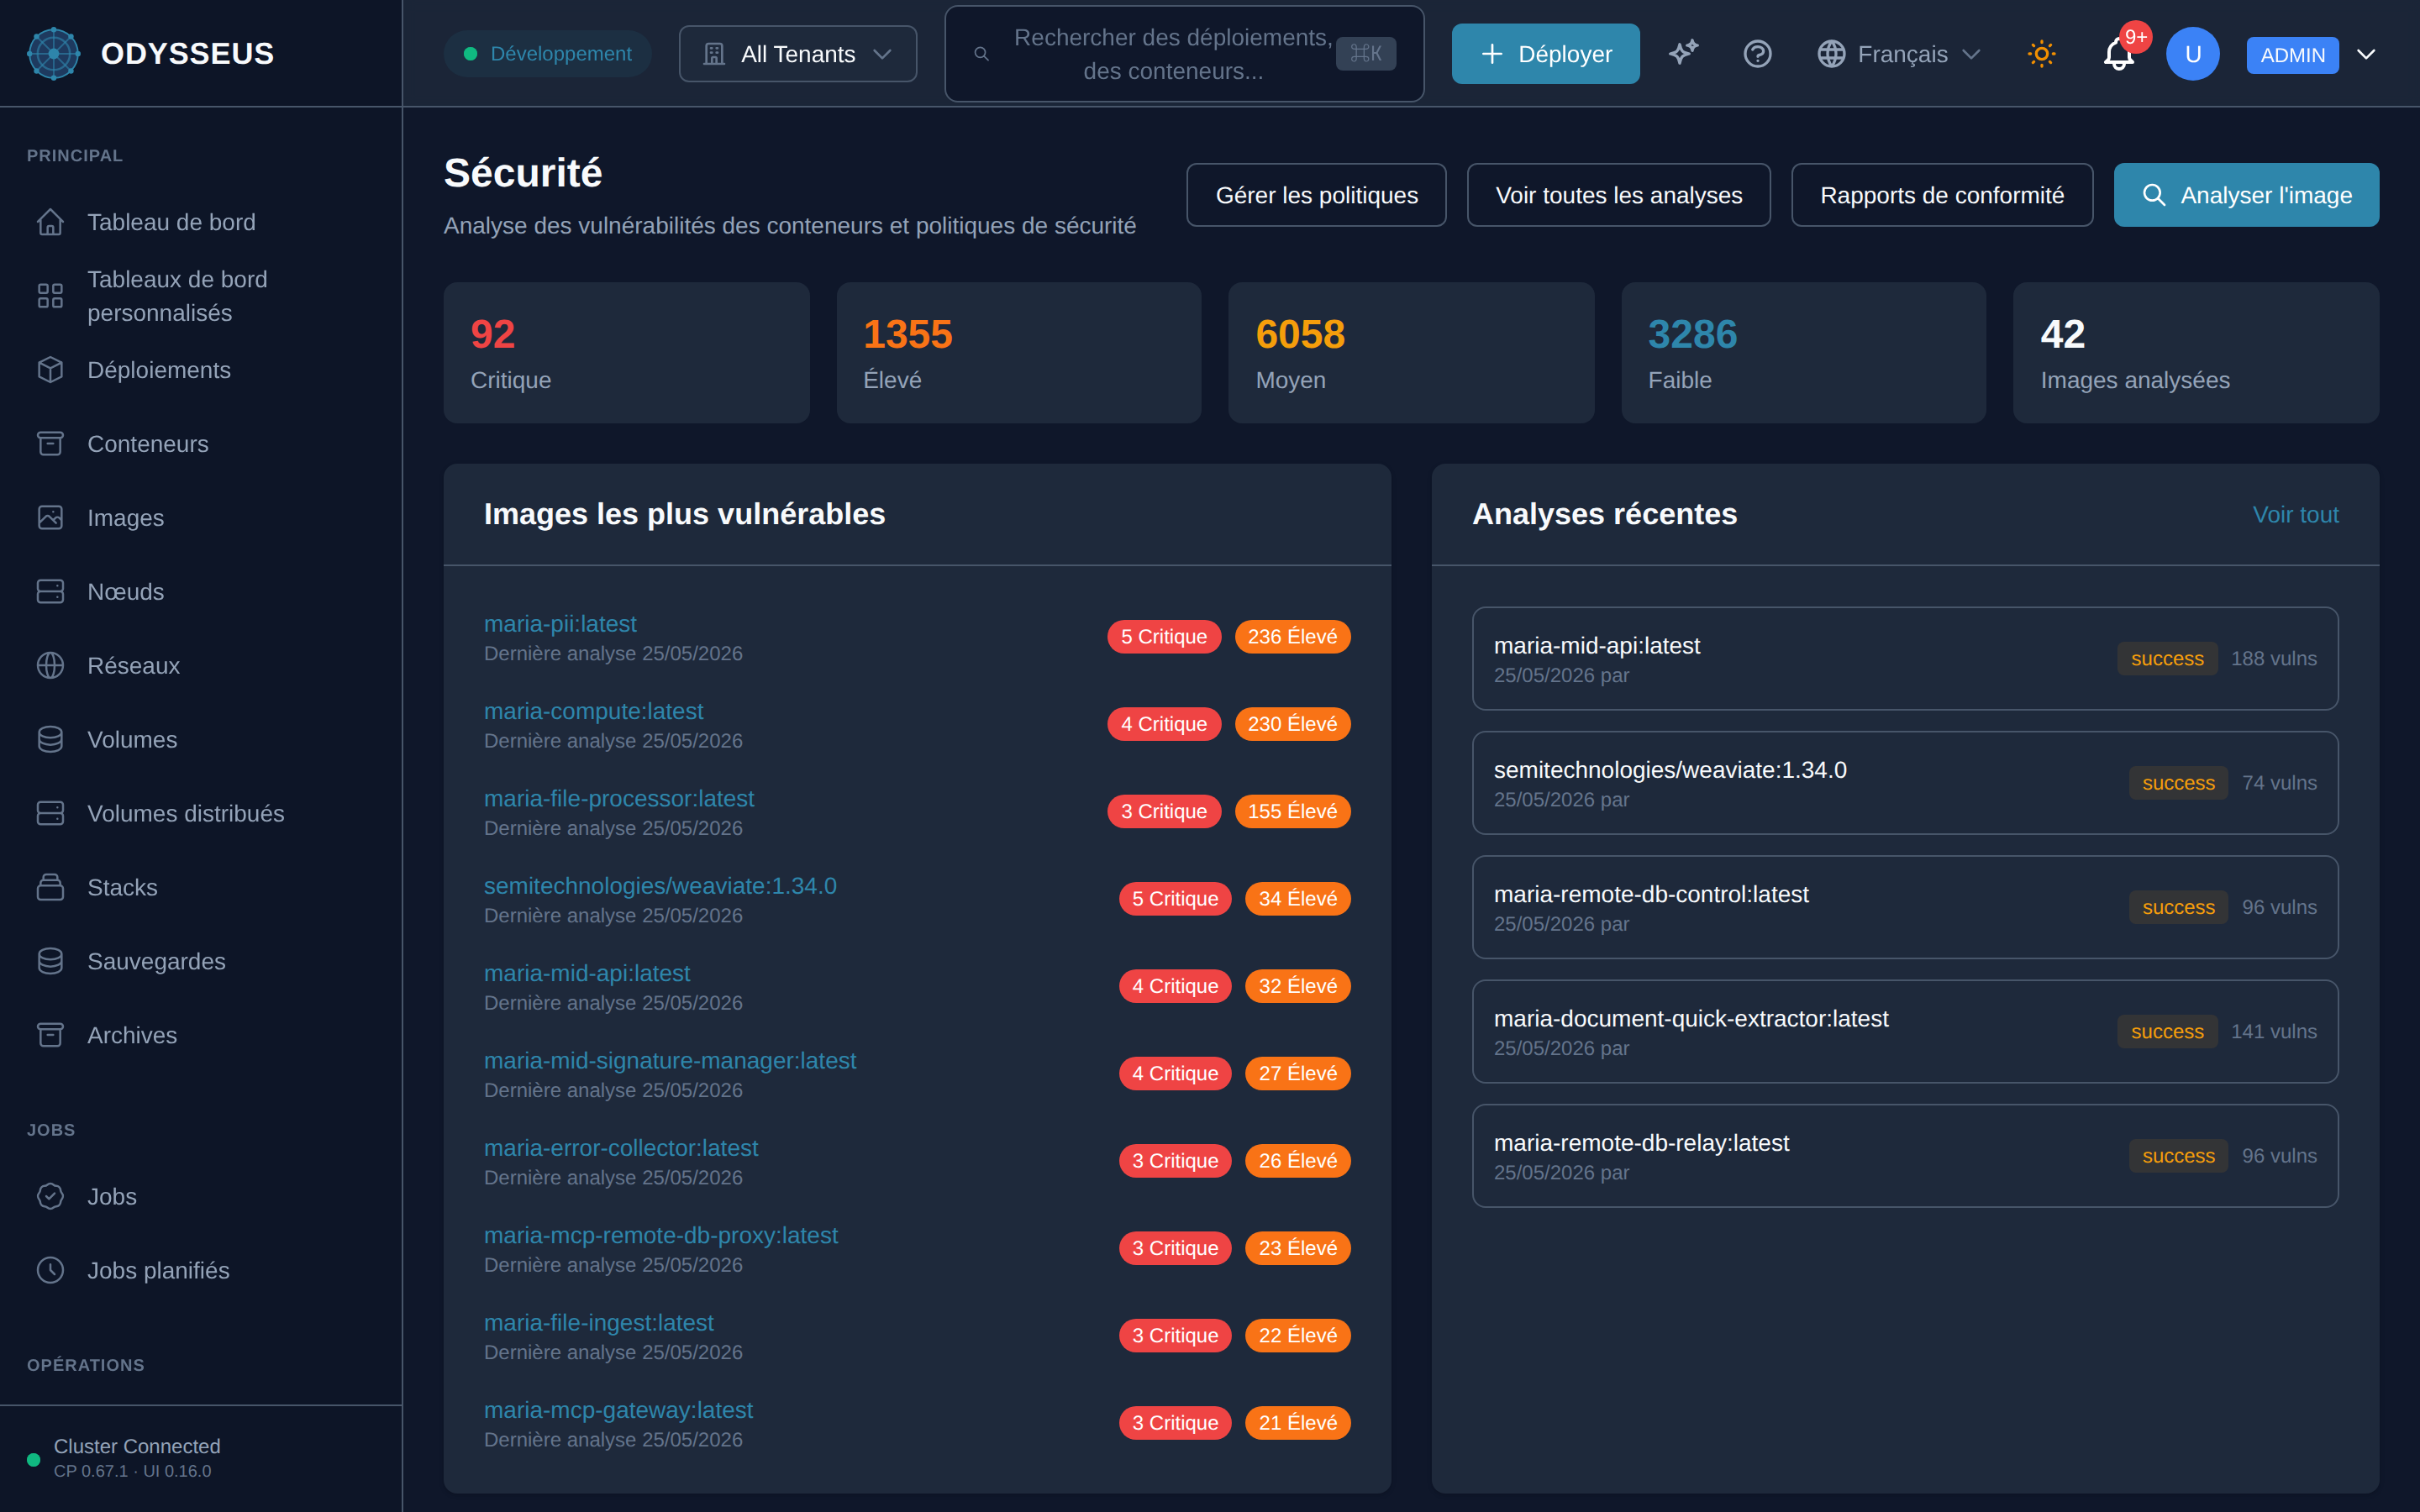
Ce qu’il affiche
Section intitulée « Ce qu’il affiche »/security (SecurityOverview)
Section intitulée « /security (SecurityOverview) »security:securityOverview.associate-with-deployment-optional— “Associer au déploiement (facultatif)”security:securityOverview.cancel— “Annuler”security:securityOverview.compliance-reports— “Rapports de conformité”security:securityOverview.container-vulnerability-scanning-and-security— “Analyse des vulnérabilités des conteneurs et politiques de sécurité”security:securityOverview.critical— “Critique”security:securityOverview.e-g-nginx-latest-redis— “ex. : nginx:latest, redis:7-alpine”security:securityOverview.enabled-true— “ enabled: true“security:securityOverview.enter-the-full-image-name— “Entrez le nom complet de l’image avec le tag”security:securityOverview.fixable— “corrigé (”security:securityOverview.grype-path-grype— “ grype_path: grype“security:securityOverview.high— “Élevé”security:securityOverview.image-name— “Nom de l’image *”security:securityOverview.images-scanned— “Images analysées”security:securityOverview.last-scanned— “Dernière analyse”security:securityOverview.loading-security-data— “Chargement des données de sécurité…”security:securityOverview.low— “Faible”security:securityOverview.manage-policies— “Gérer les politiques”security:securityOverview.medium— “Moyen”security:securityOverview.no-scans-yet— “Aucune analyse pour le moment”security:securityOverview.no-vulnerable-images-found— “Aucune image vulnérable trouvée”security:securityOverview.none— “Aucun”security:securityOverview.odysseus-config-yaml— “# odysseus-config.yaml”security:securityOverview.recent-scans— “Analyses récentes”security:securityOverview.scan-an-image-to-see— “Analysez une image pour voir les résultats ici”security:securityOverview.scan-container-image— “Analyser l’image du conteneur”security:securityOverview.scan-image— “Analyser l’image”security:securityOverview.scanner— “scanner:”security:securityOverview.scanner-not-enabled— “Analyseur non activé”security:securityOverview.scanning— “Analyse en cours…”security:securityOverview.security— “Sécurité”security:securityOverview.start-scan— “Démarrer l’analyse”security:securityOverview.the-vulnerability-scanner-is-not— “L’analyseur de vulnérabilités n’est pas activé dans la configuration d’Odysseus. Activez-le dans le fichier de configuration pour analyser les images de conteneurs à la recherche de vulnérabilités de sécurité.”security:securityOverview.top-vulnerable-images— “Images les plus vulnérables”security:securityOverview.trivy-path-trivy— “ trivy_path: trivy“security:securityOverview.unknown— “Inconnu”security:securityOverview.view-all— “Voir tout”security:securityOverview.view-all-scans— “Voir toutes les analyses”security:securityOverview.vulnerability-distribution— “Répartition des vulnérabilités”
/security/policies (SecurityPolicies)
Section intitulée « /security/policies (SecurityPolicies) »security:securityPolicies.applies-to-all-deployments— “S’applique à tous les déploiements”security:securityPolicies.are-you-sure-you-want— “Êtes-vous sûr de vouloir supprimer la politique”security:securityPolicies.back-to-security-overview— “Retour à l’aperçu de la sécurité”security:securityPolicies.block-critical— “Bloquer les critiques”security:securityPolicies.block-deployments-with-critical-vulnerabilities— “Bloquer les déploiements avec des vulnérabilités critiques”security:securityPolicies.block-deployments-with-high-severity— “Bloquer les déploiements avec des vulnérabilités de sévérité élevée”security:securityPolicies.block-high— “Bloquer les élevées”security:securityPolicies.blocking-rules— “Règles de blocage”security:securityPolicies.cancel— “Annuler”security:securityPolicies.create-a-policy-to-enforce— “Créer une politique pour appliquer les exigences de vulnérabilité.”security:securityPolicies.create-policy— “Créer une politique”security:securityPolicies.cve-2024-12345-cve-2024— “CVE-2024-12345, CVE-2024-67890”security:securityPolicies.delete— “Supprimer”security:securityPolicies.delete-policy— “Supprimer la politique”security:securityPolicies.deleting— “Suppression…”security:securityPolicies.describe-what-this-policy-enforces— “Décrire ce que cette politique applique”security:securityPolicies.description— “Description”security:securityPolicies.disabled— “Désactivé”security:securityPolicies.edit— “Modifier”security:securityPolicies.edit-policy— “Modifier la politique”security:securityPolicies.enabled— “Activé”security:securityPolicies.exceptions— “Exceptions”security:securityPolicies.ignored-cves— “CVE ignorés”security:securityPolicies.ignored-cves-comma-separated— “CVE ignorés (séparés par des virgules)”security:securityPolicies.image-patterns-comma-separated-supports— “Modèles d’image (séparés par des virgules, supporte *)”security:securityPolicies.loading-policies— “Chargement des politiques…”security:securityPolicies.max-critical— “Critique max”security:securityPolicies.max-high— “Élevé max”security:securityPolicies.max-total— “Total max”security:securityPolicies.namespaces— “Espaces de noms :”security:securityPolicies.namespaces-comma-separated— “Espaces de noms (séparés par des virgules)”security:securityPolicies.no— “Non”security:securityPolicies.no-policies— “Aucune politique”security:securityPolicies.overrides— “Remplacements”security:securityPolicies.patterns— “Modèles :”security:securityPolicies.platform-admins-only— “Administrateurs de plateforme uniquement”security:securityPolicies.policies— “Politiques”security:securityPolicies.policy-enabled— “Politique activée”security:securityPolicies.policy-name— “Nom de la politique *”security:securityPolicies.production-staging— “production, staging”security:securityPolicies.registry-example-com-nginx— “registry.example.com/, nginx:”security:securityPolicies.require-scan-before-deployment— “Exiger une analyse avant le déploiement”security:securityPolicies.save-policy— “Enregistrer la politique”security:securityPolicies.saving— “Enregistrement en cours…”security:securityPolicies.scan-on-deploy— “Analyse au déploiement”security:securityPolicies.scanner-policy-configuration-is-managed— “La configuration de la politique du scanner est gérée par les administrateurs de la plateforme. Contactez votre administrateur de plateforme pour examiner ou modifier les politiques d’analyse.”security:securityPolicies.scope-empty-apply-to-all— “Portée (vide = appliquer à tout)”security:securityPolicies.security— “Sécurité”security:securityPolicies.security-policies— “Politiques de sécurité (”security:securityPolicies.security-policies-control-which-vulnerabilities— “Les politiques de sécurité contrôlent quelles vulnérabilités bloquent les déploiements”security:securityPolicies.test— “Test”security:securityPolicies.these-cves-will-be-ignored— “Ces CVE seront ignorés et ne bloqueront pas les déploiements”security:securityPolicies.this-action-cannot-be-undone— “? Cette action est irréversible.”security:securityPolicies.thresholds-1-unlimited— “Seuils (-1 = illimité)”security:securityPolicies.updated— “· Mis à jour”security:securityPolicies.yes— “Oui”
/security/reports (ComplianceReports)
Section intitulée « /security/reports (ComplianceReports) »security:complianceReports.all-images— “Toutes les images”security:complianceReports.back-to-security-overview— “Retour à la vue d’ensemble de la sécurité”security:complianceReports.cancel— “Annuler”security:complianceReports.compliance-report-generation-is-available— “La génération de rapports de conformité est réservée aux administrateurs de la plateforme.”security:complianceReports.compliance-reports— “Rapports de conformité”security:complianceReports.compliance-score— “Score de conformité”security:complianceReports.critical— “Critique”security:complianceReports.delete— “Supprimer”security:complianceReports.description— “Description”security:complianceReports.download— “Télécharger”security:complianceReports.end-date— “Date de fin”security:complianceReports.fixable— “Réparable”security:complianceReports.generate-compliance-report— “Générer un rapport de conformité”security:complianceReports.generate-compliance-reports-for-soc— “Générer des rapports de conformité pour SOC 2, ISO 27001, PCI-DSS, et plus”security:complianceReports.generate-report— “Générer le rapport”security:complianceReports.generate-your-first-compliance-report— “Générer votre premier rapport de conformité.”security:complianceReports.generated-reports— “Rapports générés (”security:complianceReports.generating— “Génération…”security:complianceReports.high— “Élevé”security:complianceReports.images-scanned— “Images analysées”security:complianceReports.include— “Inclure”security:complianceReports.loading-reports— “Chargement des rapports…”security:complianceReports.no-reports— “Aucun rapport”security:complianceReports.output-format— “Format de sortie”security:complianceReports.platform-admins-only— “Administrateurs de la plateforme uniquement”security:complianceReports.policy-compliance-details— “Détails de conformité aux politiques”security:complianceReports.q1-2026-compliance-report— “Rapport de conformité Q1 2026”security:complianceReports.quarterly-compliance-assessment— “Évaluation trimestrielle de la conformité…”security:complianceReports.remediation-recommendations— “Recommandations de remédiation”security:complianceReports.report-name— “Nom du rapport *”security:complianceReports.report-templates— “Modèles de rapport”security:complianceReports.report-type— “Type de rapport”security:complianceReports.security— “Sécurité”security:complianceReports.start-date— “Date de début”
/security/scans (SecurityScans)
Section intitulée « /security/scans (SecurityScans) »security:securityScans.all-scans— “Tous les scans”security:securityScans.associate-scan-with-a-deployment— “Associer un scan à un déploiement”security:securityScans.cancel— “Annuler”security:securityScans.clean— “Nettoyer”security:securityScans.deployment— “Déploiement :”security:securityScans.deployment-optional— “Déploiement (optionnel)”security:securityScans.duration— “Durée”security:securityScans.filter-by-image— “Filtrer par image…”security:securityScans.full-image-reference-e-g— “Référence complète de l’image (ex. registry.example.com/app:v2.0)”security:securityScans.image— “Image”security:securityScans.image-2— “Image *”security:securityScans.loading-scans— “Chargement des scans…”security:securityScans.new-scan— “Nouveau scan”security:securityScans.nginx-1-25— “nginx:1.25”security:securityScans.no-scan-results— “Aucun résultat de scan”security:securityScans.none— “Aucun”security:securityScans.scan— “Analyse”security:securityScans.scan-an-image-to-see— “Scannez une image pour voir les résultats de vulnérabilités.”security:securityScans.scan-image— “Scanner l’image”security:securityScans.scan-results— “Résultats du scan”security:securityScans.scanned— “Scanné”security:securityScans.scanners— “Scanners”security:securityScans.scanning— “Analyse en cours…”security:securityScans.security— “Sécurité”security:securityScans.status— “Statut”security:securityScans.vulnerabilities— “Vulnérabilités”security:securityScans.vulnerability-scan-history-for-container— “Historique des scans de vulnérabilités pour les images de conteneurs”
/security/scans/:scanId (SecurityScanDetail)
Section intitulée « /security/scans/:scanId (SecurityScanDetail) »security:securityScanDetail.all-severities— “Toutes les séverités”security:securityScanDetail.base-image-update-available— “Mise à jour de l’image de base disponible”security:securityScanDetail.consider-updating-to— “Envisager de mettre à jour vers :”security:securityScanDetail.critical— “Critique”security:securityScanDetail.current— “Actuel”security:securityScanDetail.cvss— “CVSS :”security:securityScanDetail.deployment— “Déploiement :”security:securityScanDetail.digest— “Empreinte :”security:securityScanDetail.duration— “Durée :”security:securityScanDetail.effort— “Effort”security:securityScanDetail.fix— “Correctif :”security:securityScanDetail.fixable— “Corrigeable”security:securityScanDetail.fixable-only— “Corrigeables uniquement”security:securityScanDetail.fixed-in— “Corrigé dans”security:securityScanDetail.high— “Élevé”security:securityScanDetail.installed— “Installé :”security:securityScanDetail.loading-scan-result— “Chargement du résultat de l’analyse…”security:securityScanDetail.low— “Faible”security:securityScanDetail.medium— “Moyen”security:securityScanDetail.no-fixable-vulnerabilities-found— “Aucune vulnérabilité réparable trouvée”security:securityScanDetail.no-remediation-recommendations-available— “Aucune recommandation de remédiation disponible”security:securityScanDetail.no-vulnerabilities-matching-filters— “Aucune vulnérabilité ne correspond aux filtres”security:securityScanDetail.package— “Paquet”security:securityScanDetail.package-2— “Paquet :”security:securityScanDetail.priority— “Priorité”security:securityScanDetail.references— “Références :”security:securityScanDetail.remediation— “Remédiation”security:securityScanDetail.remediation-plan-could-not-be— “Le plan de remédiation n’a pas pu être généré”security:securityScanDetail.remediation-recommendations— “Recommandations de remédiation”security:securityScanDetail.scan-id— “ID de l’analyse :”security:securityScanDetail.scan-not-found— “Analyse introuvable”security:securityScanDetail.scanners— “Analyseurs :”security:securityScanDetail.scans— “Analyses”security:securityScanDetail.search-cve-package-title— “Rechercher CVE, paquet, titre…”security:securityScanDetail.security— “Sécurité”security:securityScanDetail.sources— “Sources :”security:securityScanDetail.total— “Total”security:securityScanDetail.vulnerabilities— “Vulnerabilités (”
Ce que vous pouvez faire
Section intitulée « Ce que vous pouvez faire »/security
Section intitulée « /security »Le composant de cet écran ne déclare aucun contrôle soumis à une permission.
/security/policies
Section intitulée « /security/policies »Le composant de cet écran ne déclare aucun contrôle soumis à une permission.
/security/reports
Section intitulée « /security/reports »Le composant de cet écran ne déclare aucun contrôle soumis à une permission.
/security/scans
Section intitulée « /security/scans »Le composant de cet écran ne déclare aucun contrôle soumis à une permission.
/security/scans/:scanId
Section intitulée « /security/scans/:scanId »Le composant de cet écran ne déclare aucun contrôle soumis à une permission.
Où aller ensuite
Section intitulée « Où aller ensuite »L’inventaire d’images contre lequel ces analyses s’exécutent, et sa propre action d’analyse à la demande, se trouve sur l’écran Images. Si une politique d’analyse est ce qui a bloqué un déploiement, la référence des rejets est où le champ, la valeur et la forme acceptée du refus sont documentés.