Images
À quoi ça sert
Section intitulée « À quoi ça sert »Images est l’inventaire des images de conteneurs, dédupliqué à travers chaque déploiement qui référence chacune d’elles, avec son analyse de vulnérabilité la plus récente (comptages de sévérité jusqu’à CRITIQUE/ÉLEVÉ) et toute mise à niveau recommandée à côté. Vous analysez une image à la demande ou analysez toutes les images déployées en une fois, et lorsqu’un tag plus récent est disponible, vous pouvez mettre à niveau un déploiement depuis ici — l’écran vous indique d’emblée si cette mise à niveau comporte des changements incompatibles connus avant que vous ne vous engagiez.
Comment vous arrivez ici
Section intitulée « Comment vous arrivez ici »Section de la barre latérale Principal → Images.
À quoi ça ressemble
Section intitulée « À quoi ça ressemble »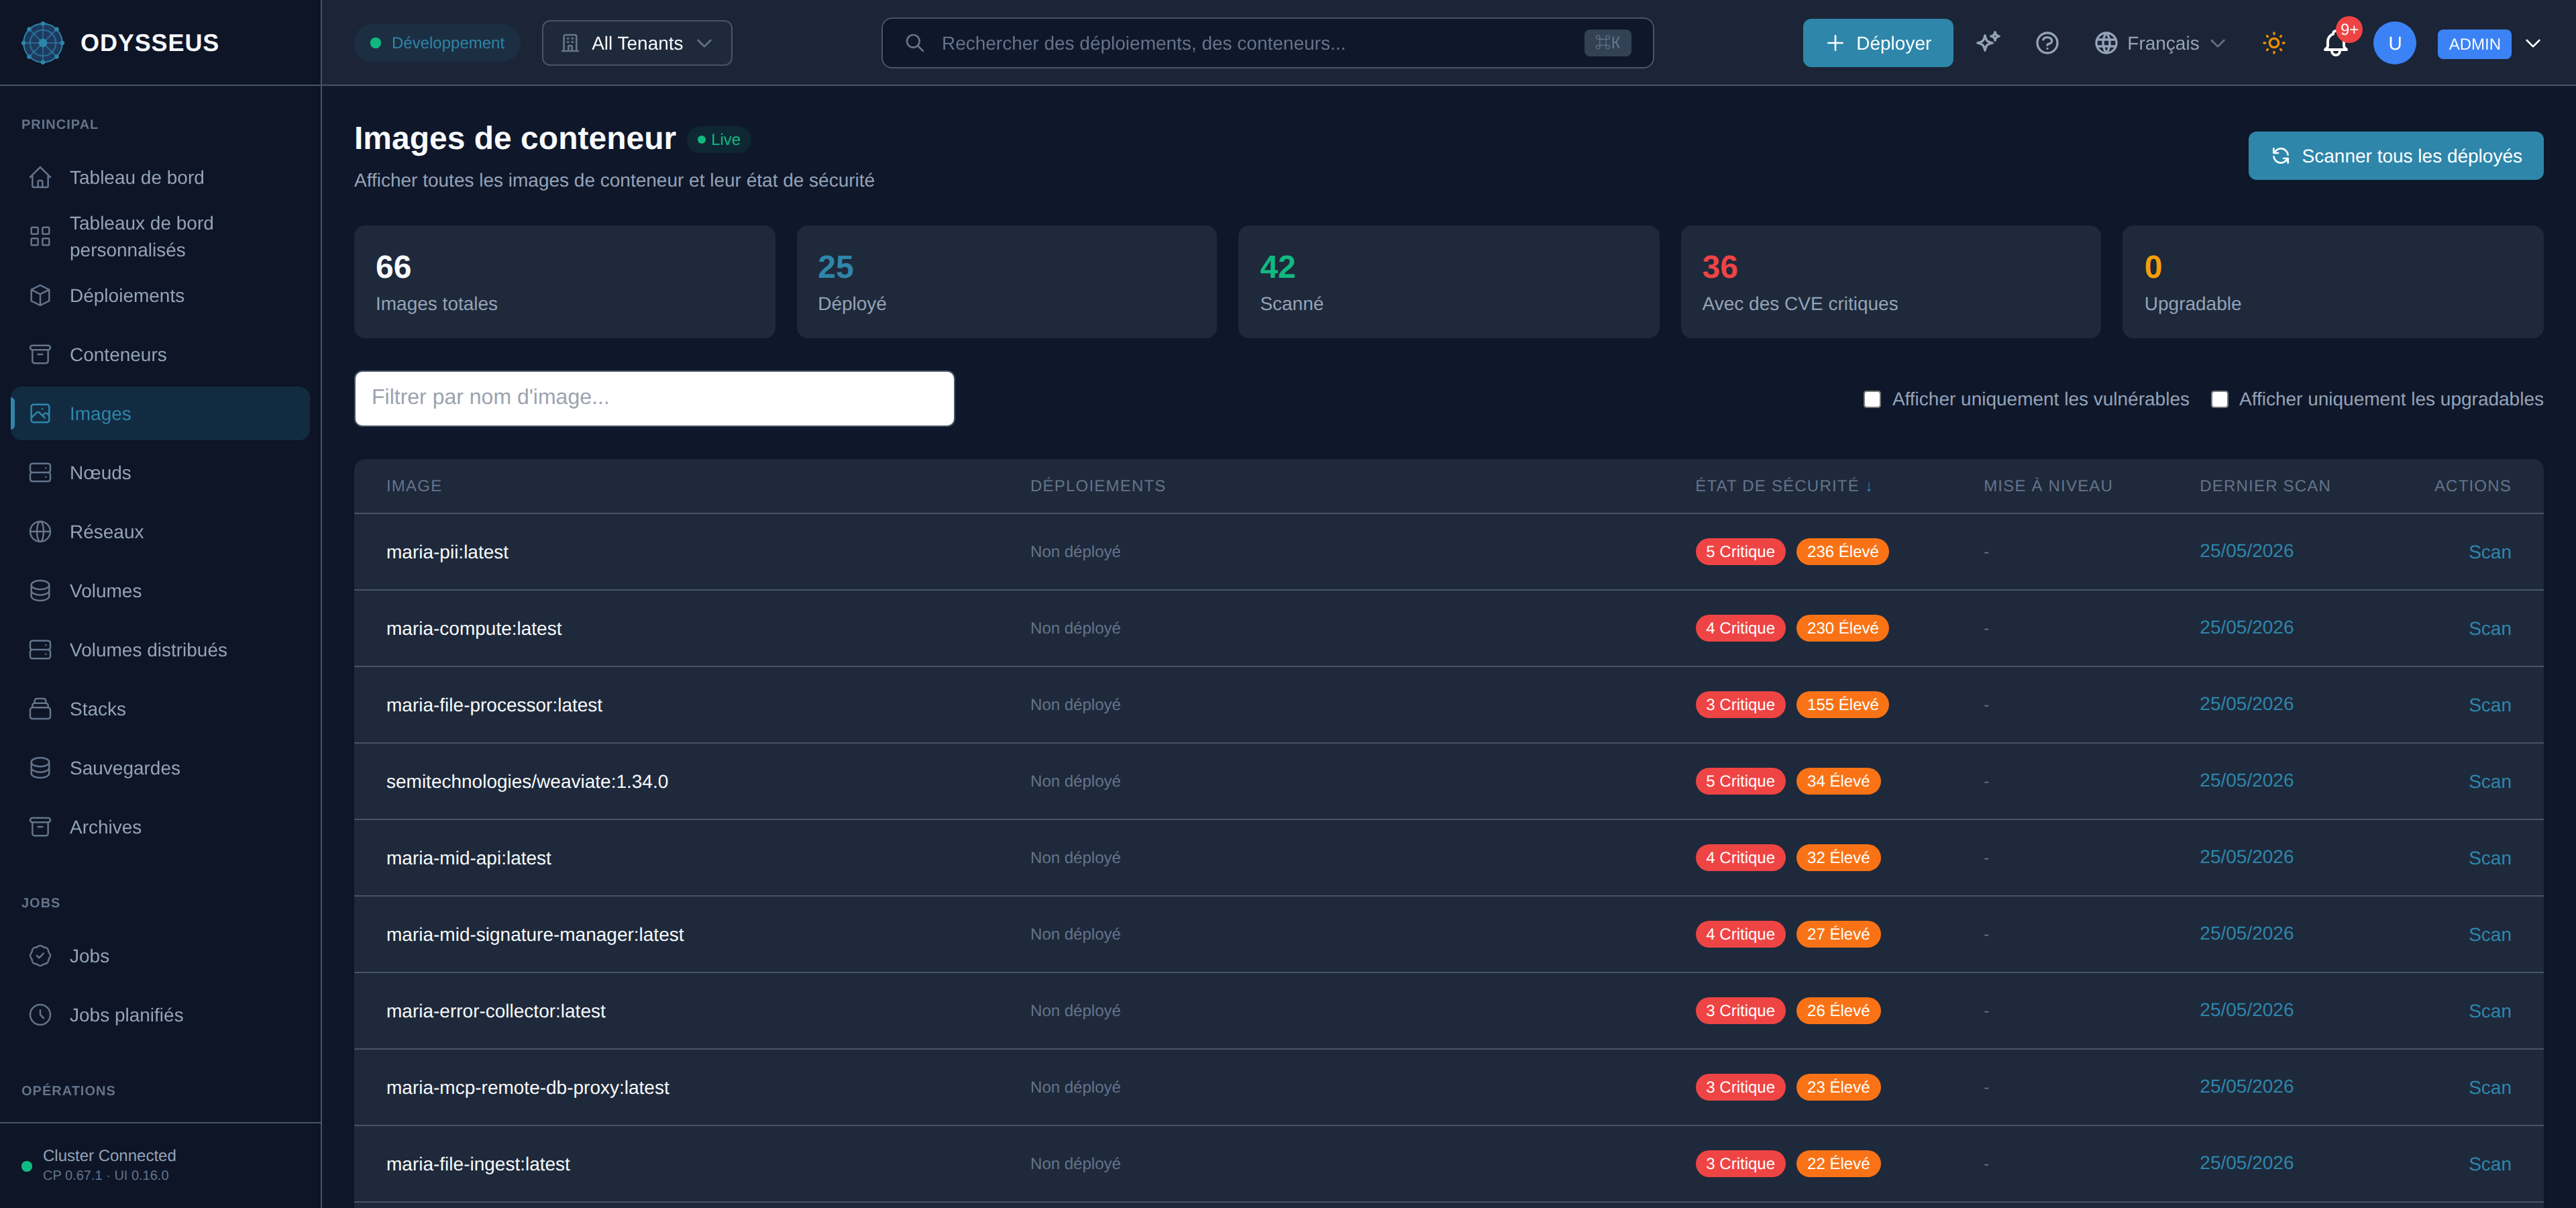
Ce qu’il affiche
Section intitulée « Ce qu’il affiche »/images (Images)
Section intitulée « /images (Images) »infrastructure:images.actions— “Actions”infrastructure:images.cancel— “Annuler”infrastructure:images.confirm-image-upgrade— “Confirmer la mise à niveau de l’image”infrastructure:images.container-images— “Images de conteneur”infrastructure:images.critical— “Critique”infrastructure:images.current— “Actuel :”infrastructure:images.deployed— “Déployé”infrastructure:images.deployments— “Déploiements”infrastructure:images.filter-by-image-name— “Filtrer par nom d’image…”infrastructure:images.high— “Élevé”infrastructure:images.image— “Image”infrastructure:images.internal— “Interne”infrastructure:images.internal-image-update-via-sre— “Image interne - mise à jour via SRE”infrastructure:images.last-scan— “Dernier scan”infrastructure:images.live— “En ligne”infrastructure:images.live-updates-disconnected— “Mises à jour en direct déconnectées”infrastructure:images.live-updates-enabled— “Mises à jour en direct activées”infrastructure:images.loading-images— “Chargement des images…”infrastructure:images.major-version-upgrade— “Mise à niveau de version majeure”infrastructure:images.new— “Nouveau :”infrastructure:images.no-images-found— “Aucune image trouvée”infrastructure:images.no-vulnerabilities— “Aucune vulnérabilité”infrastructure:images.not-deployed— “Non déployé”infrastructure:images.not-scanned— “Non scanné”infrastructure:images.offline— “Hors ligne”infrastructure:images.scan— “Analyser”infrastructure:images.scan-all-deployed— “Scanner tous les déployés”infrastructure:images.scanned— “Scanné”infrastructure:images.scanning— “Scan en cours…”infrastructure:images.security-status— “État de sécurité”infrastructure:images.show-only-upgradable— “Afficher uniquement les upgradables”infrastructure:images.show-only-vulnerable— “Afficher uniquement les vulnérables”infrastructure:images.this-may-include-breaking-changes— “- Cela peut inclure des changements incompatibles. Testez d’abord dans un environnement non production.”infrastructure:images.this-will-update-the-deployment— “Cela mettra à jour la configuration du déploiement et redémarrera le conteneur avec la nouvelle image. Un scan de vulnérabilité s’exécutera automatiquement après la mise à niveau.”infrastructure:images.to-a-newer-image-version— “vers une version d’image plus récente ?”infrastructure:images.total-images— “Images totales”infrastructure:images.upgradable— “Upgradable”infrastructure:images.upgrade— “Mise à niveau”infrastructure:images.upgrading— “Mise à niveau en cours…”infrastructure:images.view-all-container-images-and— “Afficher toutes les images de conteneur et leur état de sécurité”infrastructure:images.with-critical-cves— “Avec des CVE critiques”
Ce que vous pouvez faire
Section intitulée « Ce que vous pouvez faire »Le composant de cet écran ne déclare aucun contrôle soumis à une permission.
Où aller ensuite
Section intitulée « Où aller ensuite »Pour l’historique des analyses de vulnérabilité et les politiques qui peuvent bloquer un déploiement en fonction de ce qu’une analyse
détecte, consultez l’écran Sécurité. Le champ image lui-même fait
partie du manifeste de déploiement.