Journal d'audit
À quoi ça sert
Section intitulée « À quoi ça sert »Le journal d’audit est la piste d’audit de sécurité destinée aux administrateurs — chaque action enregistrée est filtrable par qui l’a effectuée (acteur), le type d’action, ce qui l’a déclenchée (source) et si elle a réussi ou été refusée (résultat), avec la possibilité de la restreindre à une plage de dates validée. L’ouverture d’une entrée affiche ses détails complets dans une fenêtre modale. L’écran Événements vous indique ce qui est arrivé à un déploiement, cet écran vous indique qui l’a fait et si la plateforme l’a autorisé.
Comment vous arrivez ici
Section intitulée « Comment vous arrivez ici »Section de barre latérale Admin → Journal d’audit. Réservé aux administrateurs.
À quoi ça ressemble
Section intitulée « À quoi ça ressemble »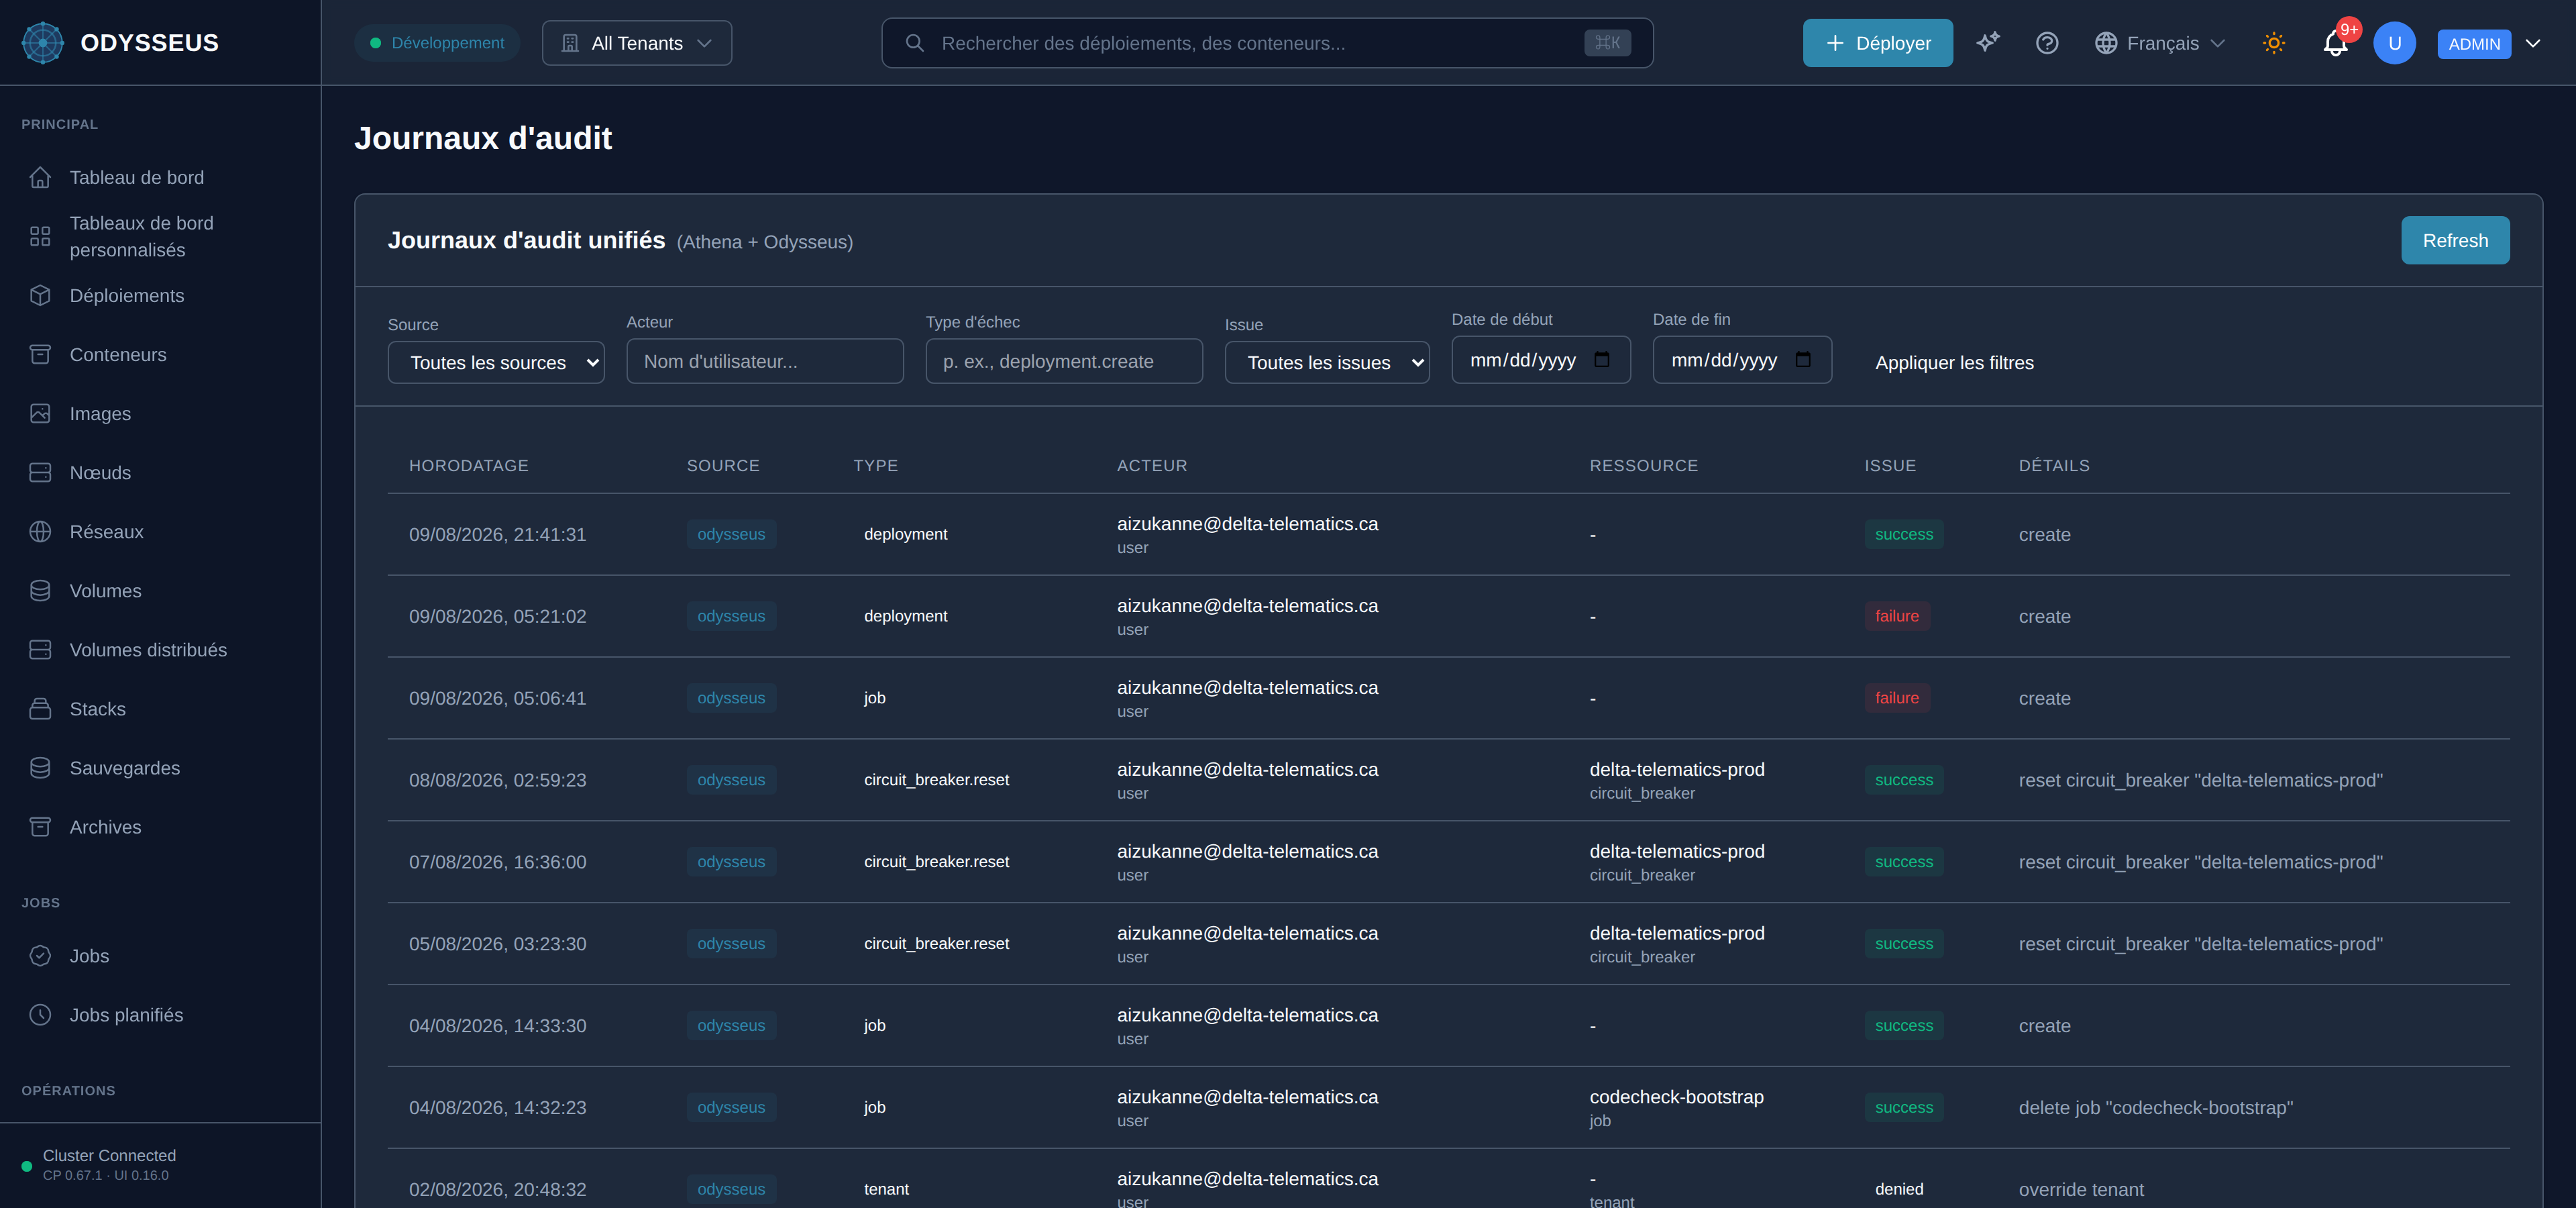
Ce qu’il affiche
Section intitulée « Ce qu’il affiche »/admin/audit (AuditLogs)
Section intitulée « /admin/audit (AuditLogs) »administration:auditLogs.action— “Action”administration:auditLogs.actor— “Acteur”administration:auditLogs.all-outcomes— “Toutes les issues”administration:auditLogs.all-sources— “Toutes les sources”administration:auditLogs.apply-filters— “Appliquer les filtres”administration:auditLogs.athena-ai— “Athena AI”administration:auditLogs.athena-odysseus— “(Athena + Odysseus)”administration:auditLogs.audit-log-details— “Détails du journal d’audit”administration:auditLogs.audit-logs— “Journaux d’audit”administration:auditLogs.deployment— “Déploiement”administration:auditLogs.details— “Détails”administration:auditLogs.duration— “Durée”administration:auditLogs.e-g-deployment-create— “p. ex., deployment.create”administration:auditLogs.end-date— “Date de fin”administration:auditLogs.error-message— “Message d’erreur”administration:auditLogs.event-type— “Type d’échec”administration:auditLogs.failure— “Échec”administration:auditLogs.ip-address— “Adresse IP”administration:auditLogs.loading— “Chargement…”administration:auditLogs.loading-audit-logs— “Chargement des journaux d’audit…”administration:auditLogs.next— “Suivant”administration:auditLogs.no-audit-logs-found— “Aucun journal d’audit trouvé.”administration:auditLogs.odysseus— “Odysseus”administration:auditLogs.outcome— “Issue”administration:auditLogs.pending— “En attente”administration:auditLogs.previous— “Précédent”administration:auditLogs.refresh— “Rafraîchir”administration:auditLogs.resource— “Ressource”administration:auditLogs.resource-type— “Type de ressource”administration:auditLogs.source— “Source”administration:auditLogs.start-date— “Date de début”administration:auditLogs.success— “Succès”administration:auditLogs.timestamp— “Horodatage”administration:auditLogs.type— “Type”administration:auditLogs.unified-audit-logs— “Journaux d’audit unifiés”administration:auditLogs.username— “Nom d’utilisateur…”
Ce que vous pouvez faire
Section intitulée « Ce que vous pouvez faire »/admin/audit
Section intitulée « /admin/audit »Le composant de cet écran ne déclare aucun contrôle soumis à une permission.
Où aller ensuite
Section intitulée « Où aller ensuite »Si une entrée ici indique un résultat de refus, consultez une action est refusée comme interdite pour en comprendre la raison. La piste d’activité au niveau du déploiement qu’elle complète est l’ écran Événements.