安全
安全是漏洞扫描和合规性界面,一个导航条目下包含五个视图。概览按严重级别汇总扫描覆盖率和漏洞数量;扫描策略定义了部署必须满足的阈值——阻止任何 CRITICAL 级别的发现、限制 HIGH 级别的最大数量、忽略特定 CVE 或包,以及是否在每次部署时自动运行扫描;扫描历史列出每次扫描运行,并可深入查看单次扫描的完整漏洞列表和修复计划;合规报告生成 SOC 2、ISO 27001 和 PCI-DSS 风格的摘要(漏洞总数、可修复漏洞数量、整体合规评分),并可下载为 PDF、HTML 或 JSON 文档。
如何到达此处
Section titled “如何到达此处”侧边栏 操作 → 安全。
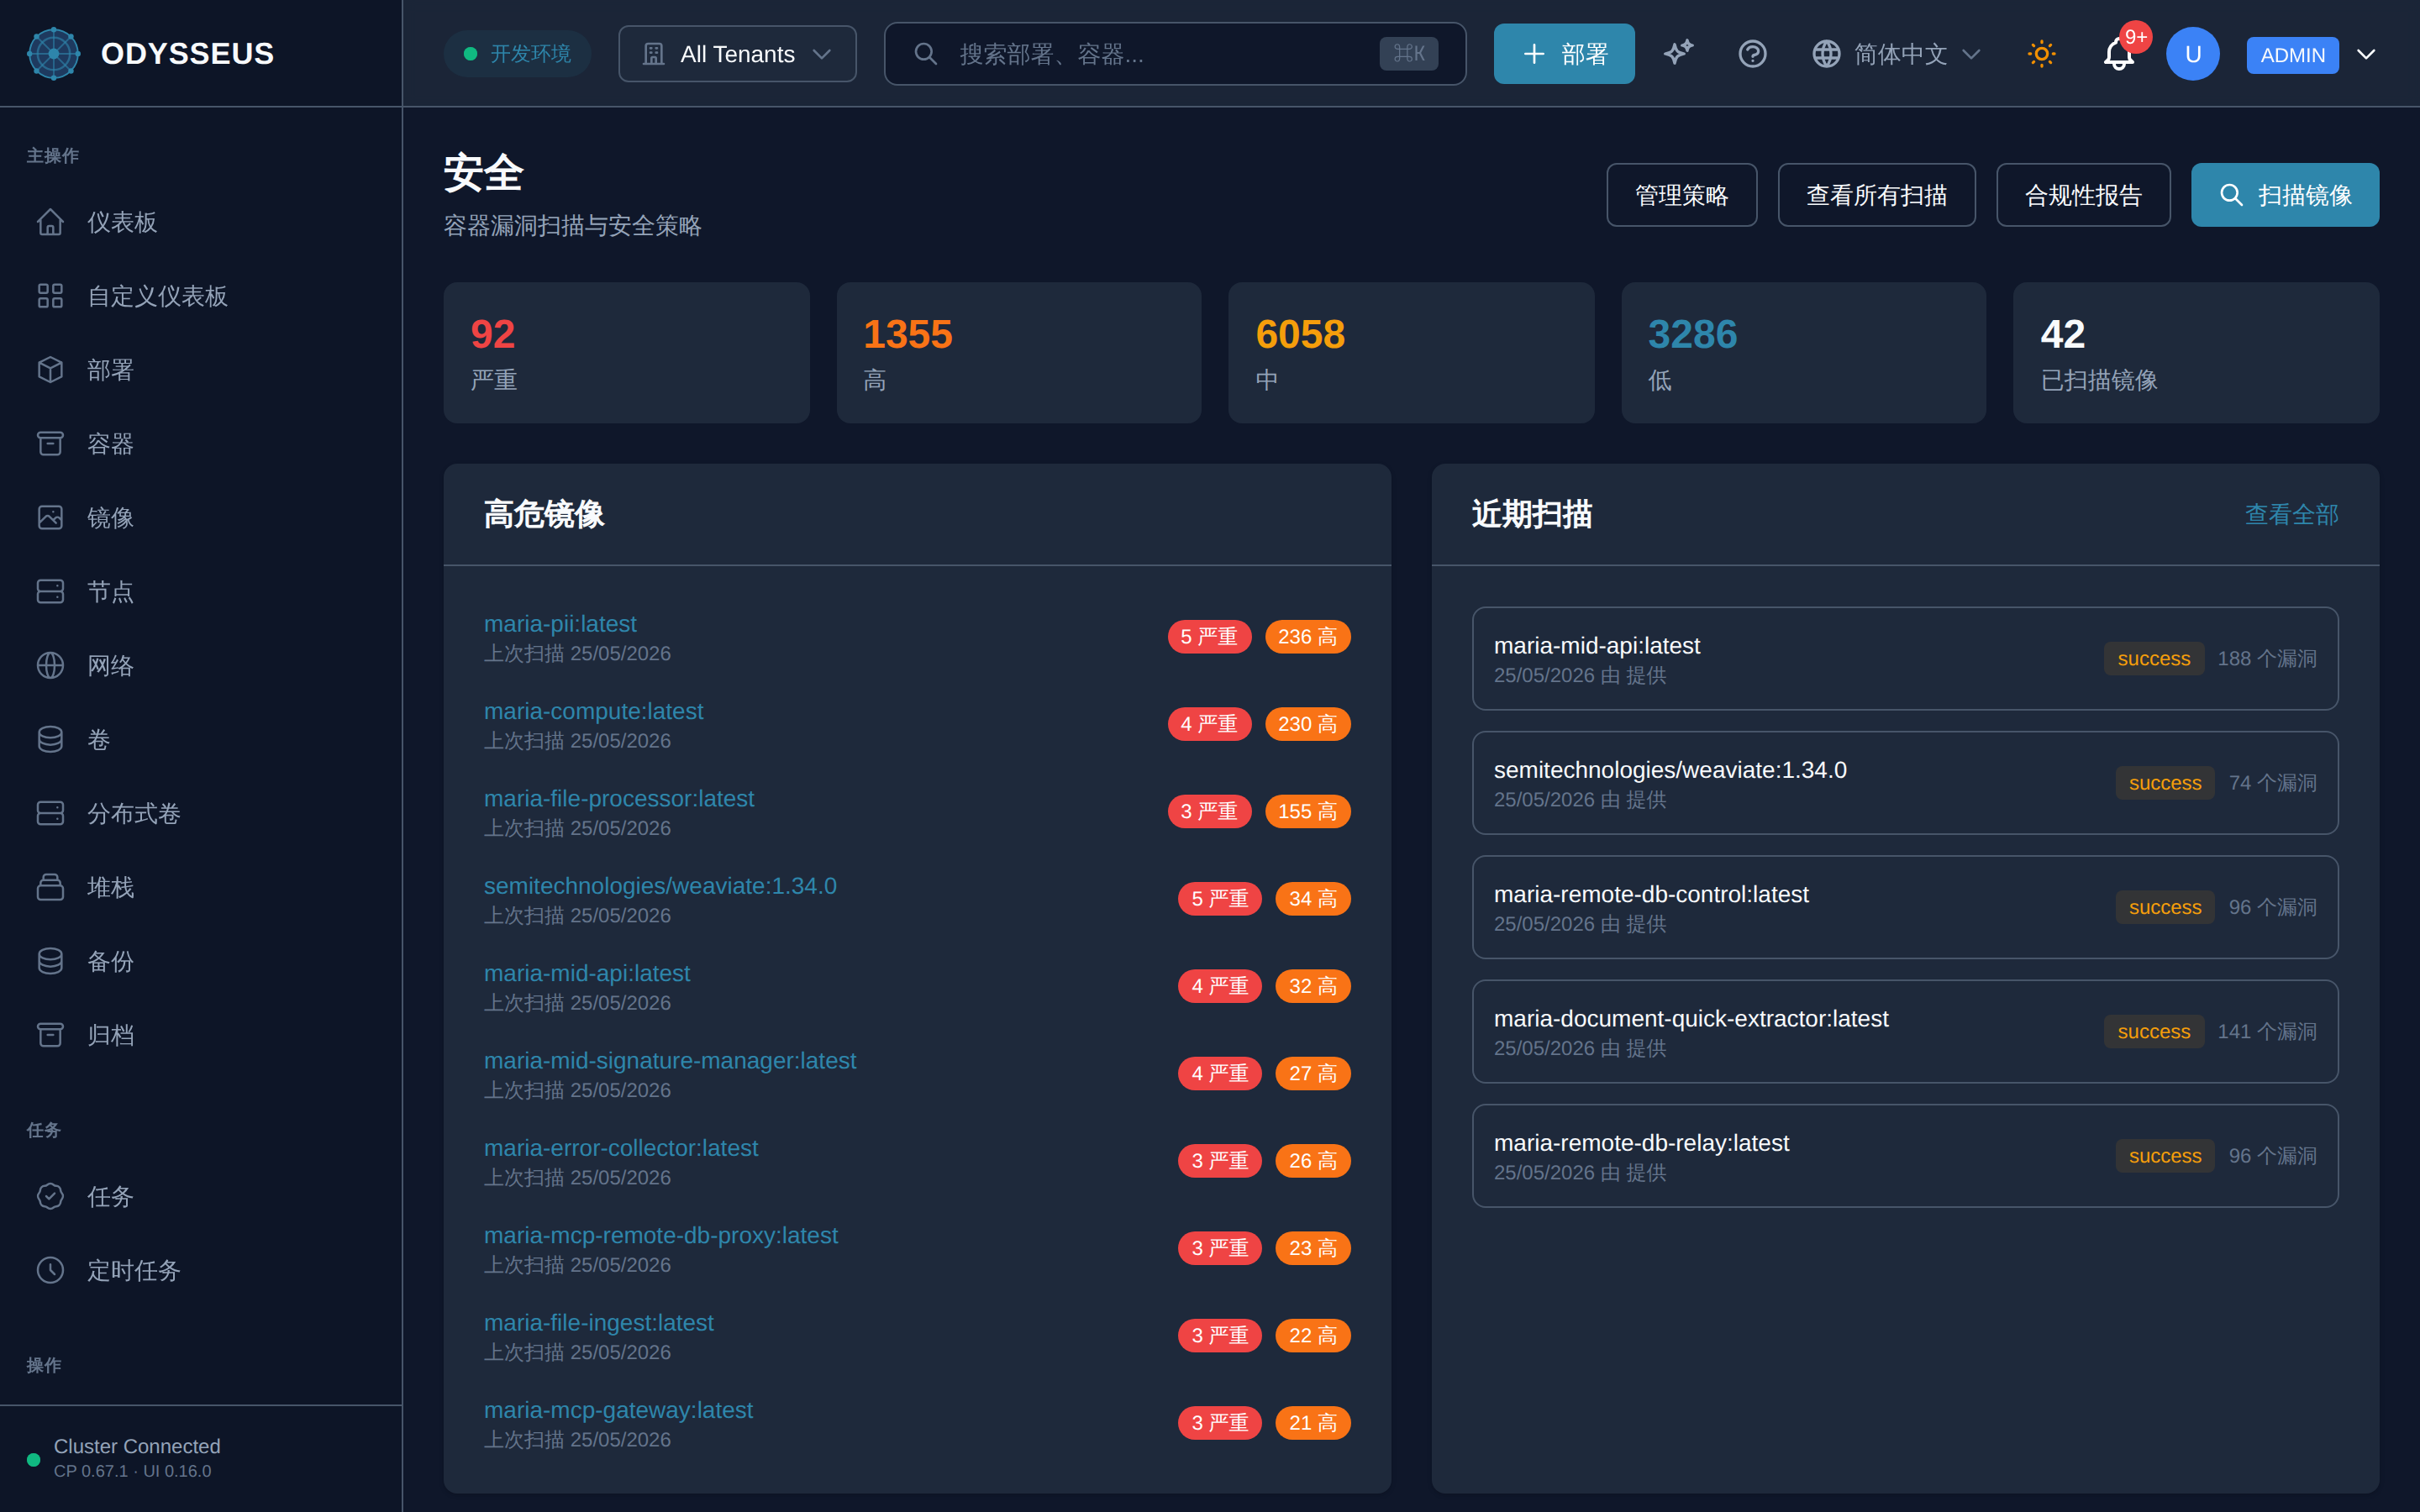
/security (SecurityOverview)
Section titled “/security (SecurityOverview)”security:securityOverview.associate-with-deployment-optional— “关联到部署(可选)”security:securityOverview.cancel— “取消”security:securityOverview.compliance-reports— “合规性报告”security:securityOverview.container-vulnerability-scanning-and-security— “容器漏洞扫描与安全策略”security:securityOverview.critical— “严重”security:securityOverview.e-g-nginx-latest-redis— “例如:nginx:latest, redis:7-alpine”security:securityOverview.enabled-true— “ enabled: true“security:securityOverview.enter-the-full-image-name— “输入完整的镜像名称及标签”security:securityOverview.fixable— “可修复(”security:securityOverview.grype-path-grype— “ grype_path: grype“security:securityOverview.high— “高”security:securityOverview.image-name— “镜像名称 *”security:securityOverview.images-scanned— “已扫描镜像”security:securityOverview.last-scanned— “上次扫描”security:securityOverview.loading-security-data— “正在加载安全数据…”security:securityOverview.low— “低”security:securityOverview.manage-policies— “管理策略”security:securityOverview.medium— “中”security:securityOverview.no-scans-yet— “暂无扫描记录”security:securityOverview.no-vulnerable-images-found— “未发现存在漏洞的镜像”security:securityOverview.none— “无”security:securityOverview.odysseus-config-yaml— “# odysseus-config.yaml”security:securityOverview.recent-scans— “近期扫描”security:securityOverview.scan-an-image-to-see— “扫描镜像以在此处查看结果”security:securityOverview.scan-container-image— “扫描容器镜像”security:securityOverview.scan-image— “扫描镜像”security:securityOverview.scanner— “scanner:”security:securityOverview.scanner-not-enabled— “扫描器未启用”security:securityOverview.scanning— “扫描中…”security:securityOverview.security— “安全”security:securityOverview.start-scan— “开始扫描”security:securityOverview.the-vulnerability-scanner-is-not— “Odysseus 配置中未启用漏洞扫描器。请在配置文件中启用它,以扫描容器镜像的安全漏洞。”security:securityOverview.top-vulnerable-images— “高危镜像”security:securityOverview.trivy-path-trivy— “ trivy_path: trivy“security:securityOverview.unknown— “未知”security:securityOverview.view-all— “查看全部”security:securityOverview.view-all-scans— “查看所有扫描”security:securityOverview.vulnerability-distribution— “漏洞分布”
/security/policies (SecurityPolicies)
Section titled “/security/policies (SecurityPolicies)”security:securityPolicies.applies-to-all-deployments— “适用于所有部署”security:securityPolicies.are-you-sure-you-want— “确定要删除此策略吗?”security:securityPolicies.back-to-security-overview— “返回安全概览”security:securityPolicies.block-critical— “阻止严重漏洞”security:securityPolicies.block-deployments-with-critical-vulnerabilities— “阻止存在严重漏洞的部署”security:securityPolicies.block-deployments-with-high-severity— “阻止存在高危漏洞的部署”security:securityPolicies.block-high— “阻止高危漏洞”security:securityPolicies.blocking-rules— “阻止规则”security:securityPolicies.cancel— “取消”security:securityPolicies.create-a-policy-to-enforce— “创建策略以强制执行漏洞要求。”security:securityPolicies.create-policy— “创建策略”security:securityPolicies.cve-2024-12345-cve-2024— “CVE-2024-12345, CVE-2024-67890”security:securityPolicies.delete— “删除”security:securityPolicies.delete-policy— “删除策略”security:securityPolicies.deleting— “正在删除…”security:securityPolicies.describe-what-this-policy-enforces— “描述此策略强制执行的内容”security:securityPolicies.description— “描述”security:securityPolicies.disabled— “已禁用”security:securityPolicies.edit— “编辑”security:securityPolicies.edit-policy— “编辑策略”security:securityPolicies.enabled— “已启用”security:securityPolicies.exceptions— “例外”security:securityPolicies.ignored-cves— “忽略的 CVE”security:securityPolicies.ignored-cves-comma-separated— “忽略的 CVE(逗号分隔)”security:securityPolicies.image-patterns-comma-separated-supports— “镜像模式(逗号分隔,支持 *)”security:securityPolicies.loading-policies— “正在加载策略…”security:securityPolicies.max-critical— “最大严重级别”security:securityPolicies.max-high— “最高级别”security:securityPolicies.max-total— “最大总数”security:securityPolicies.namespaces— “命名空间:”security:securityPolicies.namespaces-comma-separated— “命名空间(逗号分隔)”security:securityPolicies.no— “否”security:securityPolicies.no-policies— “无策略”security:securityPolicies.overrides— “覆盖”security:securityPolicies.patterns— “模式:”security:securityPolicies.platform-admins-only— “仅限平台管理员”security:securityPolicies.policies— “策略”security:securityPolicies.policy-enabled— “策略已启用”security:securityPolicies.policy-name— “策略名称 *”security:securityPolicies.production-staging— “production, staging”security:securityPolicies.registry-example-com-nginx— “registry.example.com/, nginx:”security:securityPolicies.require-scan-before-deployment— “部署前需要扫描”security:securityPolicies.save-policy— “保存策略”security:securityPolicies.saving— “正在保存…”security:securityPolicies.scan-on-deploy— “部署时扫描”security:securityPolicies.scanner-policy-configuration-is-managed— “扫描器策略配置由平台管理员管理。请联系您的平台管理员以审查或更改扫描策略。”security:securityPolicies.scope-empty-apply-to-all— “范围(空 = 应用于所有)”security:securityPolicies.security— “安全”security:securityPolicies.security-policies— “安全策略(”security:securityPolicies.security-policies-control-which-vulnerabilities— “安全策略控制哪些漏洞会阻止部署”security:securityPolicies.test— “测试”security:securityPolicies.these-cves-will-be-ignored— “这些 CVE 将被忽略且不会阻止部署”security:securityPolicies.this-action-cannot-be-undone— “?此操作无法撤消。”security:securityPolicies.thresholds-1-unlimited— “阈值(-1 = 无限制)”security:securityPolicies.updated— “· 已更新”security:securityPolicies.yes— “是”
/security/reports (ComplianceReports)
Section titled “/security/reports (ComplianceReports)”security:complianceReports.all-images— “所有镜像”security:complianceReports.back-to-security-overview— “返回安全概览”security:complianceReports.cancel— “取消”security:complianceReports.compliance-report-generation-is-available— “合规报告生成仅适用于平台管理员。”security:complianceReports.compliance-reports— “合规报告”security:complianceReports.compliance-score— “合规分数”security:complianceReports.critical— “严重”security:complianceReports.delete— “删除”security:complianceReports.description— “描述”security:complianceReports.download— “下载”security:complianceReports.end-date— “结束日期”security:complianceReports.fixable— “可修复”security:complianceReports.generate-compliance-report— “生成合规报告”security:complianceReports.generate-compliance-reports-for-soc— “为 SOC 2、ISO 27001、PCI-DSS 等生成合规报告”security:complianceReports.generate-report— “生成报告”security:complianceReports.generate-your-first-compliance-report— “生成您的第一份合规报告。”security:complianceReports.generated-reports— “已生成报告(”security:complianceReports.generating— “正在生成…”security:complianceReports.high— “高”security:complianceReports.images-scanned— “已扫描镜像”security:complianceReports.include— “包含”security:complianceReports.loading-reports— “正在加载报告…”security:complianceReports.no-reports— “无报告”security:complianceReports.output-format— “输出格式”security:complianceReports.platform-admins-only— “仅限平台管理员”security:complianceReports.policy-compliance-details— “策略合规详情”security:complianceReports.q1-2026-compliance-report— “2026年第一季度合规报告”security:complianceReports.quarterly-compliance-assessment— “季度合规评估…”security:complianceReports.remediation-recommendations— “修复建议”security:complianceReports.report-name— “报告名称 *”security:complianceReports.report-templates— “报告模板”security:complianceReports.report-type— “报告类型”security:complianceReports.security— “安全”security:complianceReports.start-date— “开始日期”
/security/scans (SecurityScans)
Section titled “/security/scans (SecurityScans)”security:securityScans.all-scans— “所有扫描”security:securityScans.associate-scan-with-a-deployment— “将扫描与部署关联”security:securityScans.cancel— “取消”security:securityScans.clean— “清理”security:securityScans.deployment— “部署:”security:securityScans.deployment-optional— “部署(可选)”security:securityScans.duration— “持续时间”security:securityScans.filter-by-image— “按镜像筛选…”security:securityScans.full-image-reference-e-g— “完整镜像引用(例如 registry.example.com/app:v2.0)”security:securityScans.image— “镜像”security:securityScans.image-2— “镜像 *”security:securityScans.loading-scans— “正在加载扫描…”security:securityScans.new-scan— “新建扫描”security:securityScans.nginx-1-25— “nginx:1.25”security:securityScans.no-scan-results— “无扫描结果”security:securityScans.none— “无”security:securityScans.scan— “扫描”security:securityScans.scan-an-image-to-see— “扫描镜像以查看漏洞结果。”security:securityScans.scan-image— “扫描镜像”security:securityScans.scan-results— “扫描结果”security:securityScans.scanned— “已扫描”security:securityScans.scanners— “扫描器”security:securityScans.scanning— “正在扫描…”security:securityScans.security— “安全”security:securityScans.status— “状态”security:securityScans.vulnerabilities— “漏洞”security:securityScans.vulnerability-scan-history-for-container— “容器镜像的漏洞扫描历史”
/security/scans/:scanId (SecurityScanDetail)
Section titled “/security/scans/:scanId (SecurityScanDetail)”security:securityScanDetail.all-severities— “所有严重级别”security:securityScanDetail.base-image-update-available— “基础镜像更新可用”security:securityScanDetail.consider-updating-to— “建议更新至:”security:securityScanDetail.critical— “严重”security:securityScanDetail.current— “当前”security:securityScanDetail.cvss— “CVSS:”security:securityScanDetail.deployment— “部署:”security:securityScanDetail.digest— “摘要:”security:securityScanDetail.duration— “持续时间:”security:securityScanDetail.effort— “努力程度”security:securityScanDetail.fix— “修复:”security:securityScanDetail.fixable— “可修复”security:securityScanDetail.fixable-only— “仅限可修复”security:securityScanDetail.fixed-in— “修复于”security:securityScanDetail.high— “高”security:securityScanDetail.installed— “已安装:”security:securityScanDetail.loading-scan-result— “正在加载扫描结果…”security:securityScanDetail.low— “低”security:securityScanDetail.medium— “中等”security:securityScanDetail.no-fixable-vulnerabilities-found— “未发现可修复的漏洞”security:securityScanDetail.no-remediation-recommendations-available— “无可用修复建议”security:securityScanDetail.no-vulnerabilities-matching-filters— “无匹配筛选条件的漏洞”security:securityScanDetail.package— “包”security:securityScanDetail.package-2— “包:”security:securityScanDetail.priority— “优先级”security:securityScanDetail.references— “参考:”security:securityScanDetail.remediation— “修复”security:securityScanDetail.remediation-plan-could-not-be— “无法生成修复计划”security:securityScanDetail.remediation-recommendations— “修复建议”security:securityScanDetail.scan-id— “扫描 ID:”security:securityScanDetail.scan-not-found— “未找到扫描”security:securityScanDetail.scanners— “扫描器:”security:securityScanDetail.scans— “扫描”security:securityScanDetail.search-cve-package-title— “搜索 CVE、包、标题…”security:securityScanDetail.security— “安全”security:securityScanDetail.sources— “来源:”security:securityScanDetail.total— “总计”security:securityScanDetail.vulnerabilities— “漏洞(”
/security
Section titled “/security”此屏幕的组件未声明任何权限控制。
/security/policies
Section titled “/security/policies”此屏幕的组件未声明任何权限控制。
/security/reports
Section titled “/security/reports”此屏幕的组件未声明任何权限控制。
/security/scans
Section titled “/security/scans”此屏幕的组件未声明任何权限控制。
/security/scans/:scanId
Section titled “/security/scans/:scanId”此屏幕的组件未声明任何权限控制。
这些扫描运行所针对的镜像清单及其按需扫描操作位于 镜像屏幕。如果扫描策略阻止了部署,拒绝参考 记录了拒绝的字段、值和可接受的形式。