审计日志
审计日志是面向管理员的安全审计跟踪——每条记录的操作均可按操作者(actor)、操作类型、触发源(source)以及操作结果(成功或被拒绝)进行筛选,并可通过验证的日期范围进一步缩小范围。打开某个条目会在模态窗口中显示其完整详情。事件屏幕告诉你部署发生了什么,而此屏幕则告诉你谁执行了操作以及平台是否允许了该操作。
如何到达此处
Section titled “如何到达此处”侧边栏部分 Admin → Audit Log。仅限管理员。
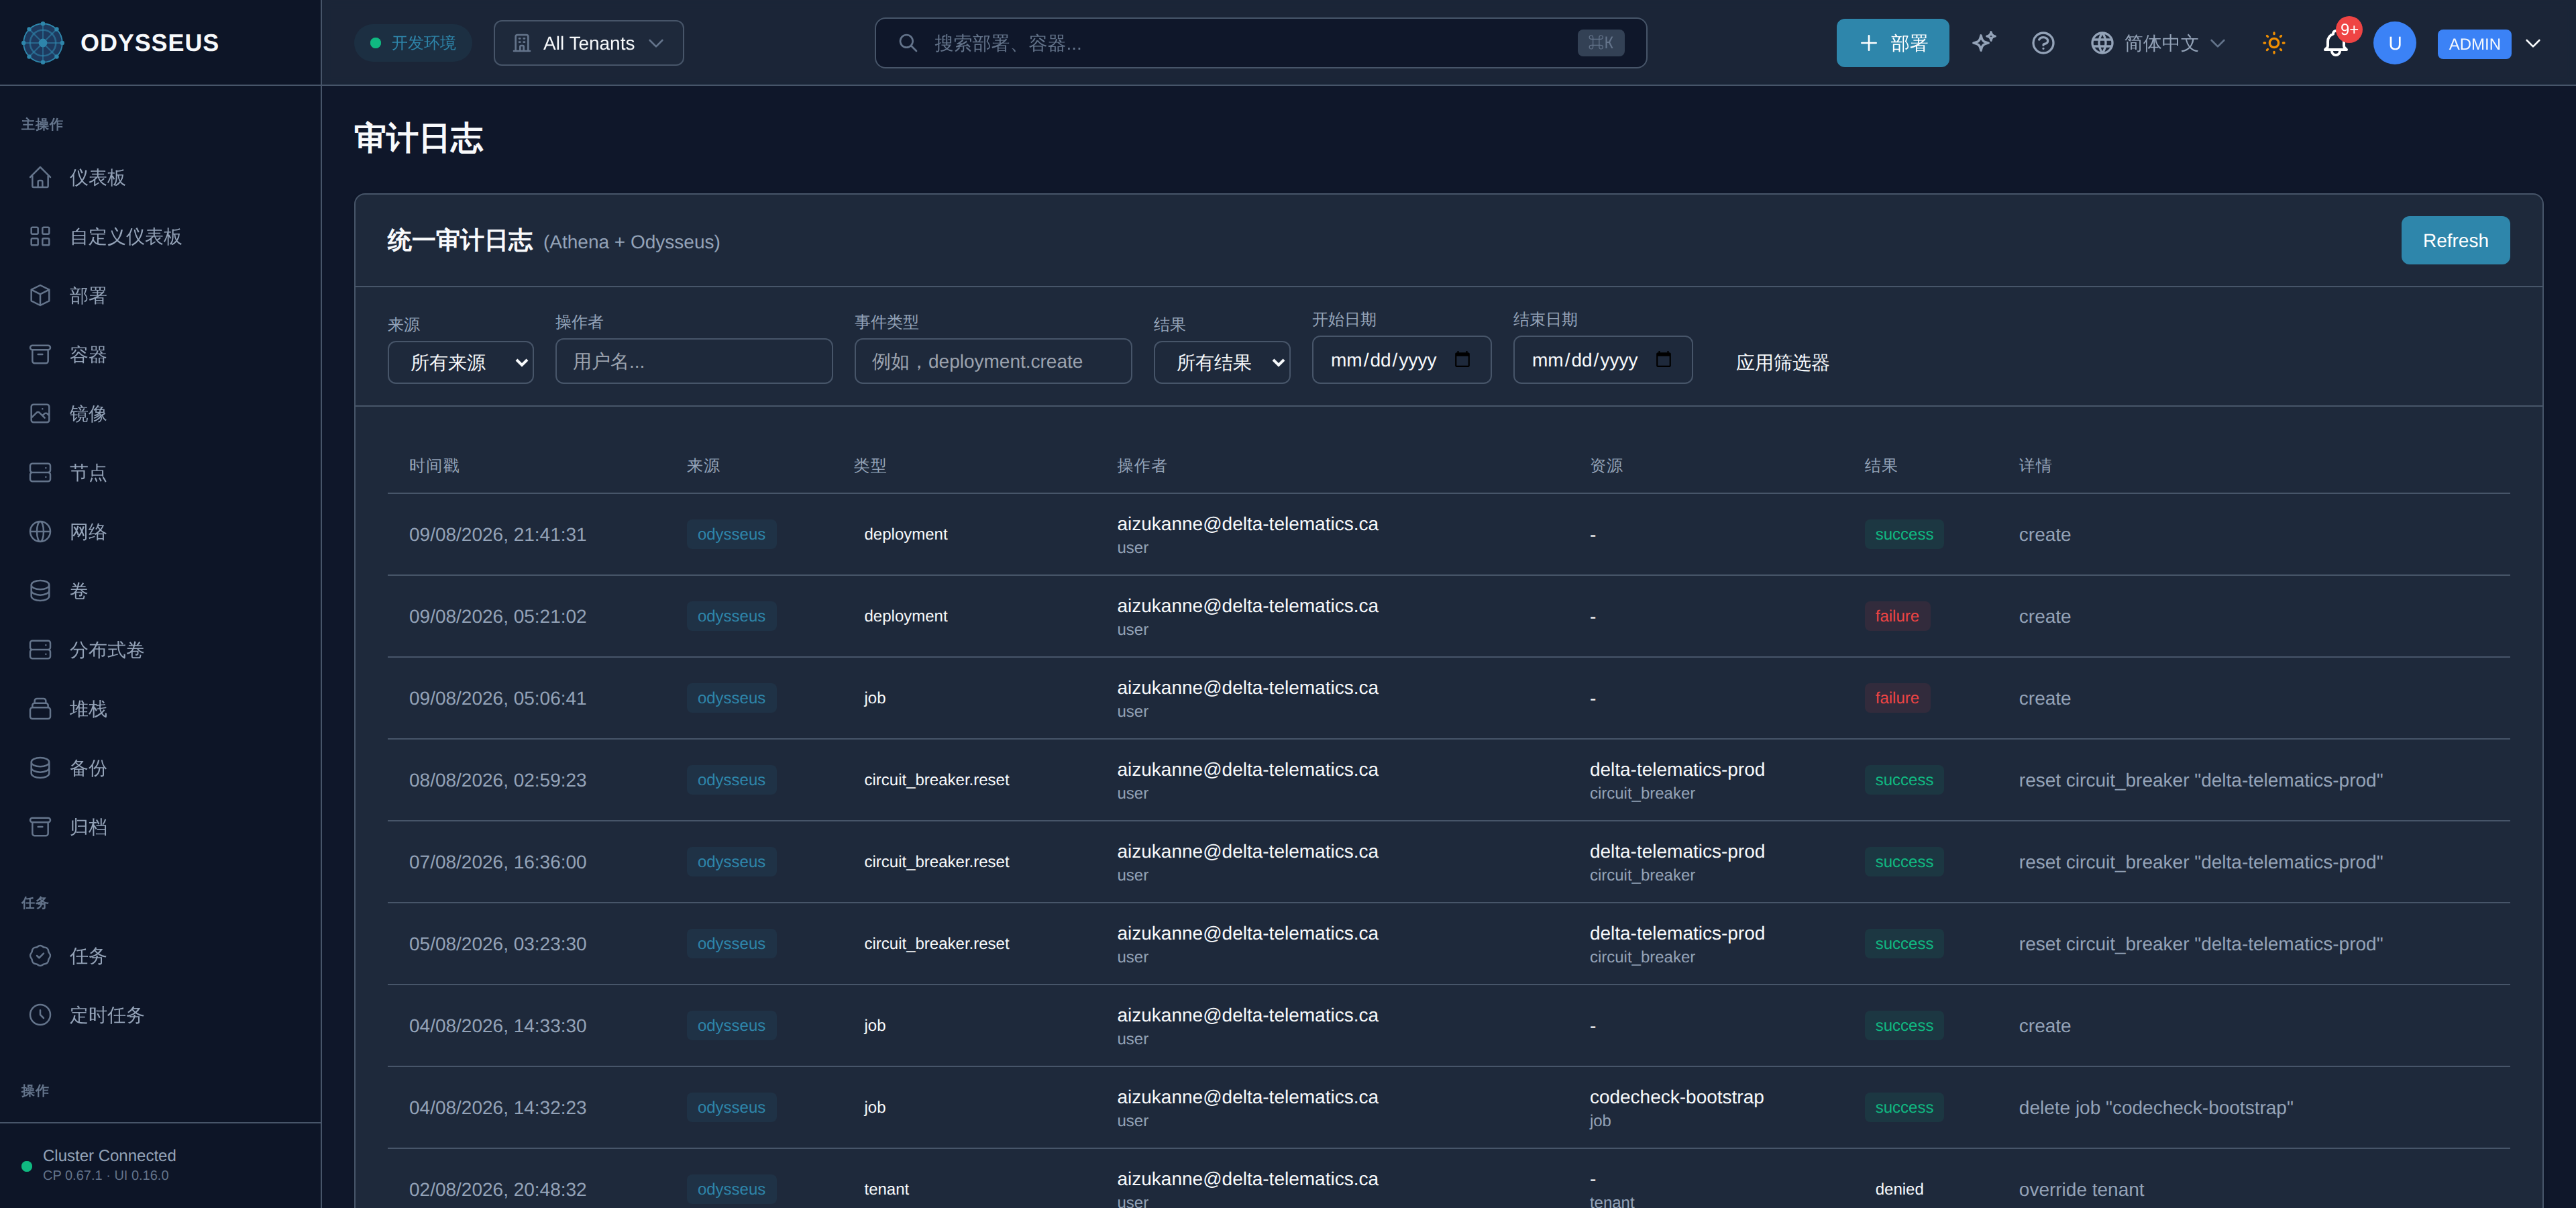
/admin/audit (AuditLogs)
Section titled “/admin/audit (AuditLogs)”administration:auditLogs.action— “操作”administration:auditLogs.actor— “操作者”administration:auditLogs.all-outcomes— “所有结果”administration:auditLogs.all-sources— “所有来源”administration:auditLogs.apply-filters— “应用筛选器”administration:auditLogs.athena-ai— “Athena AI”administration:auditLogs.athena-odysseus— “(Athena + Odysseus)”administration:auditLogs.audit-log-details— “审计日志详情”administration:auditLogs.audit-logs— “审计日志”administration:auditLogs.deployment— “部署”administration:auditLogs.details— “详情”administration:auditLogs.duration— “持续时间”administration:auditLogs.e-g-deployment-create— “例如,deployment.create”administration:auditLogs.end-date— “结束日期”administration:auditLogs.error-message— “错误信息”administration:auditLogs.event-type— “事件类型”administration:auditLogs.failure— “失败”administration:auditLogs.ip-address— “IP 地址”administration:auditLogs.loading— “加载中…”administration:auditLogs.loading-audit-logs— “正在加载审计日志…”administration:auditLogs.next— “下一页”administration:auditLogs.no-audit-logs-found— “未找到审计日志。”administration:auditLogs.odysseus— “Odysseus”administration:auditLogs.outcome— “结果”administration:auditLogs.pending— “待处理”administration:auditLogs.previous— “上一页”administration:auditLogs.refresh— “刷新”administration:auditLogs.resource— “资源”administration:auditLogs.resource-type— “资源类型”administration:auditLogs.source— “来源”administration:auditLogs.start-date— “开始日期”administration:auditLogs.success— “成功”administration:auditLogs.timestamp— “时间戳”administration:auditLogs.type— “类型”administration:auditLogs.unified-audit-logs— “统一审计日志”administration:auditLogs.username— “用户名…”
/admin/audit
Section titled “/admin/audit”此屏幕的组件未声明任何权限控制。
如果此处某个条目显示结果为被拒绝,请参阅操作因被禁止而被拒绝以了解原因。此屏幕补充的部署级活动跟踪是事件屏幕。