镜像
镜像是容器镜像清单,跨引用每个镜像的所有部署进行去重,旁边显示其最新的漏洞扫描(严重程度计数至严重/高危) 以及任何建议的升级。您可以按需扫描镜像或一次性扫描所有已部署的镜像,当有更新的标签可用时,您可以从此处将部署升级到该标签 — 屏幕会在您确认前预先告知该升级是否包含已知的破坏性更改。
如何到达此处
Section titled “如何到达此处”侧边栏部分 主菜单 → 镜像。
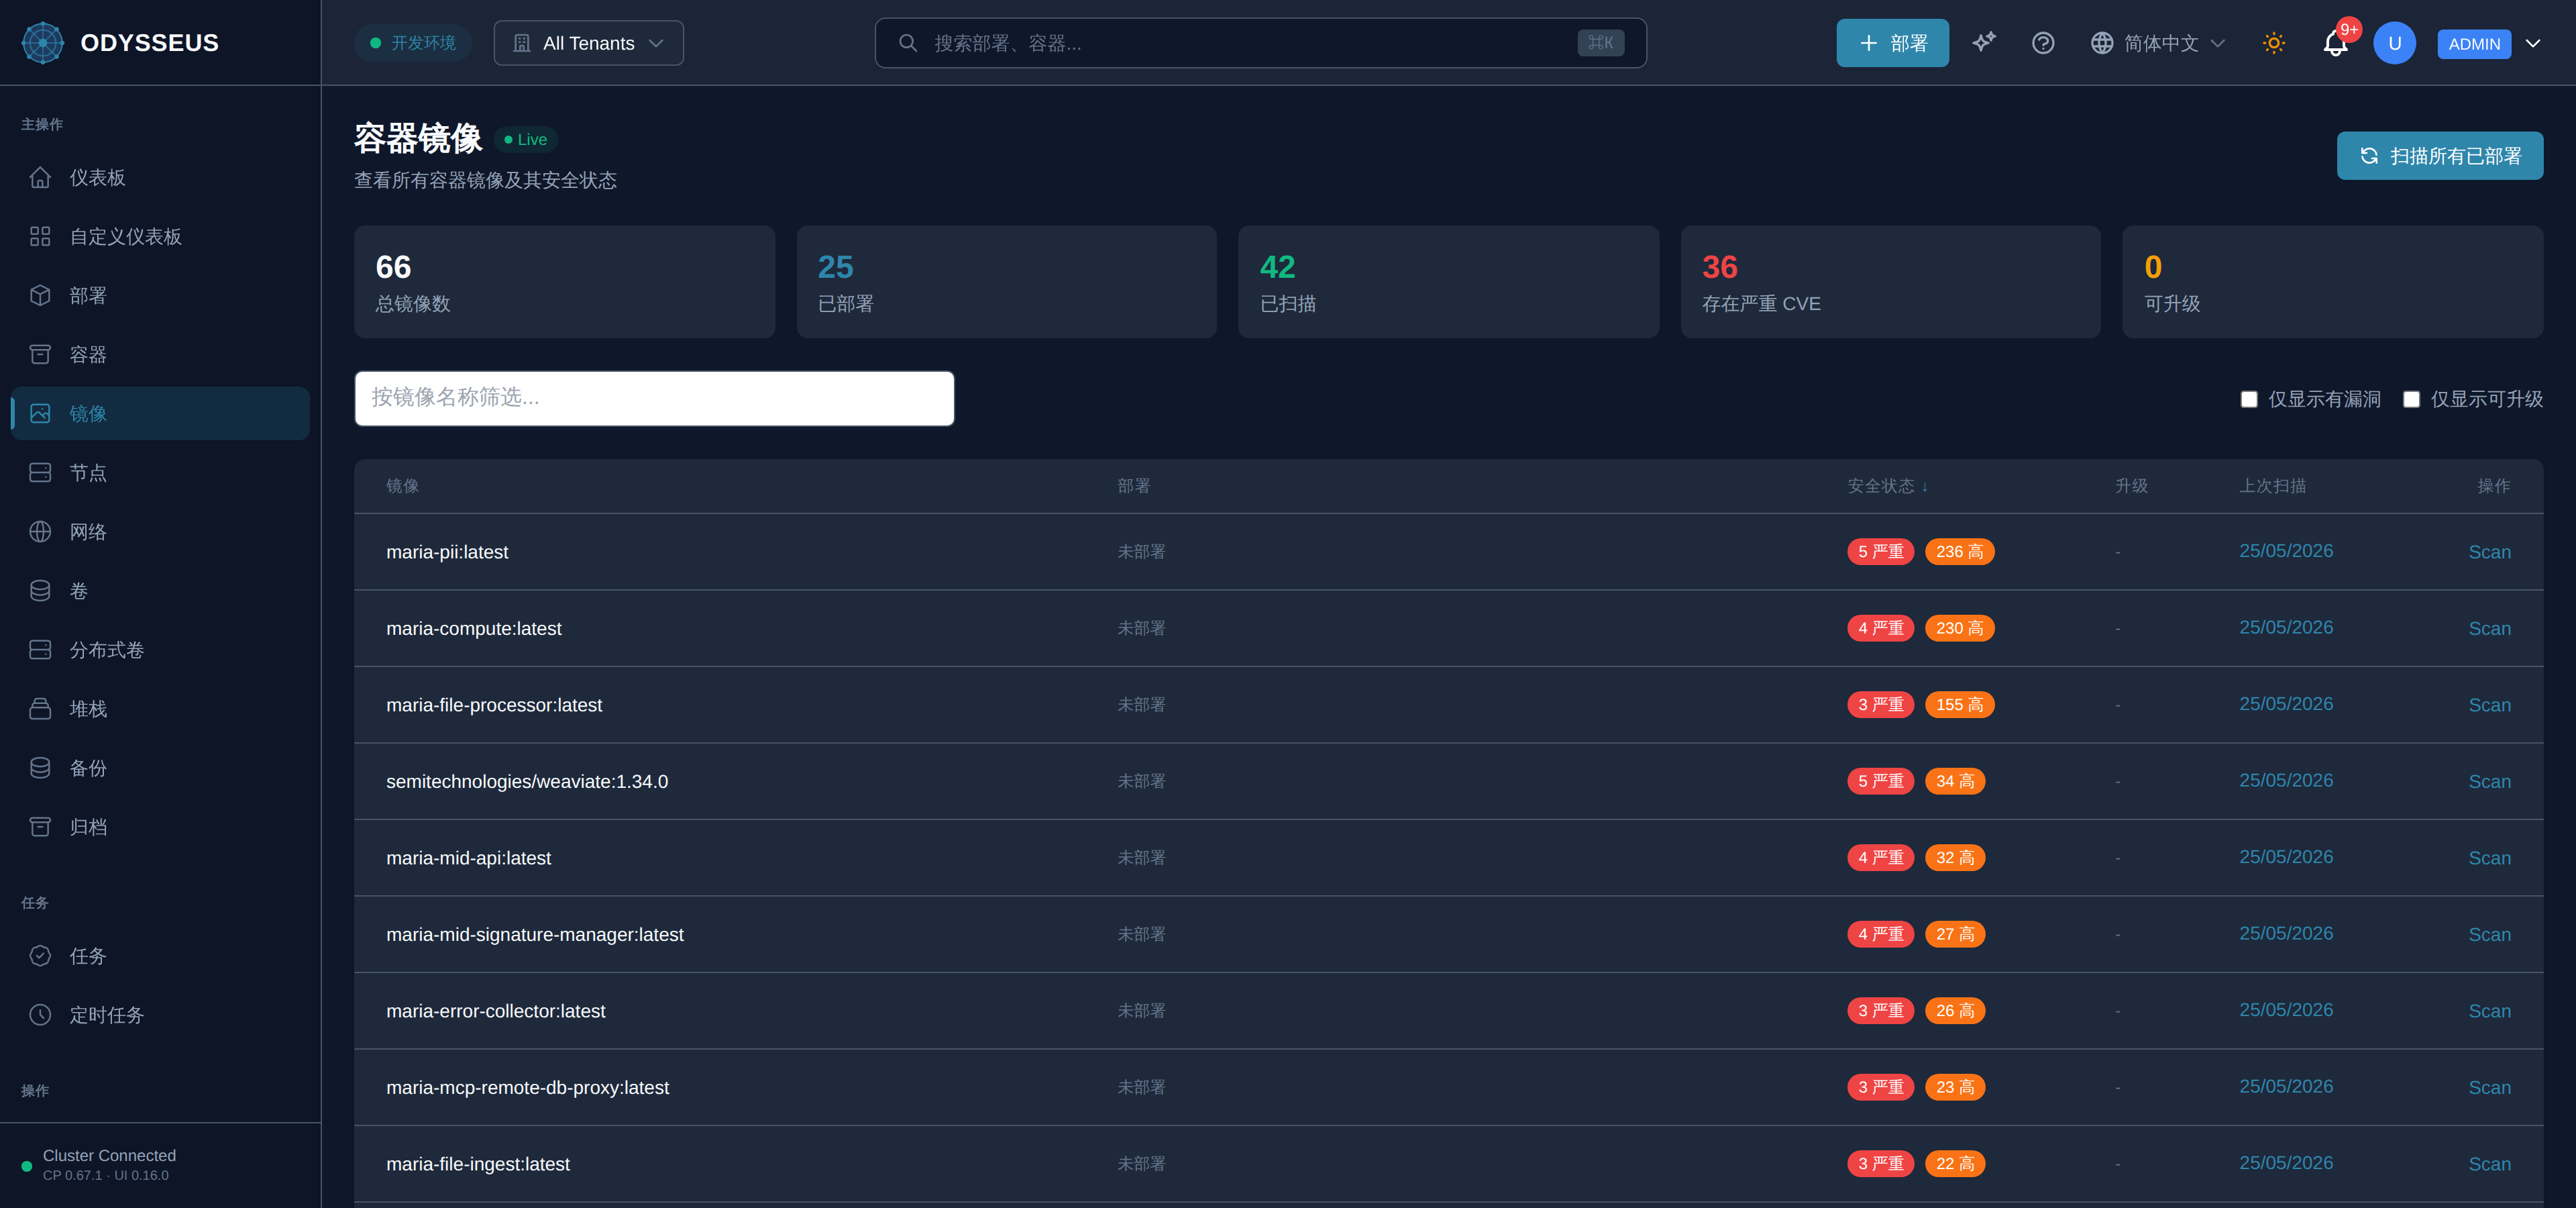
/images (Images)
Section titled “/images (Images)”infrastructure:images.actions— “操作”infrastructure:images.cancel— “取消”infrastructure:images.confirm-image-upgrade— “确认镜像升级”infrastructure:images.container-images— “容器镜像”infrastructure:images.critical— “严重”infrastructure:images.current— “当前:”infrastructure:images.deployed— “已部署”infrastructure:images.deployments— “部署”infrastructure:images.filter-by-image-name— “按镜像名称筛选…”infrastructure:images.high— “高”infrastructure:images.image— “镜像”infrastructure:images.internal— “内部”infrastructure:images.internal-image-update-via-sre— “内部镜像 - 通过 SRE 更新”infrastructure:images.last-scan— “上次扫描”infrastructure:images.live— “在线”infrastructure:images.live-updates-disconnected— “实时更新已断开”infrastructure:images.live-updates-enabled— “实时更新已启用”infrastructure:images.loading-images— “正在加载镜像…”infrastructure:images.major-version-upgrade— “主版本升级”infrastructure:images.new— “新:”infrastructure:images.no-images-found— “未找到镜像”infrastructure:images.no-vulnerabilities— “无漏洞”infrastructure:images.not-deployed— “未部署”infrastructure:images.not-scanned— “未扫描”infrastructure:images.offline— “离线”infrastructure:images.scan— “扫描”infrastructure:images.scan-all-deployed— “扫描所有已部署”infrastructure:images.scanned— “已扫描”infrastructure:images.scanning— “扫描中…”infrastructure:images.security-status— “安全状态”infrastructure:images.show-only-upgradable— “仅显示可升级”infrastructure:images.show-only-vulnerable— “仅显示有漏洞”infrastructure:images.this-may-include-breaking-changes— “- 这可能包含破坏性变更。请先在非生产环境中测试。”infrastructure:images.this-will-update-the-deployment— “这将更新部署配置并使用新镜像重启容器。升级后将自动运行漏洞扫描。”infrastructure:images.to-a-newer-image-version— “升级到更新的镜像版本?”infrastructure:images.total-images— “总镜像数”infrastructure:images.upgradable— “可升级”infrastructure:images.upgrade— “升级”infrastructure:images.upgrading— “升级中…”infrastructure:images.view-all-container-images-and— “查看所有容器镜像及其安全状态”infrastructure:images.with-critical-cves— “存在严重 CVE”
/images
Section titled “/images”此屏幕的组件未声明任何权限控制。